信息安全:加密认证、安全协议与防护技术
本章由 8 篇课件整理,保留 20 道原题的题干和全部选项,16 张教学图片均使用本地文件。原文未附例题答案,下文所有答案与推导均标为“补充解析”,不能视为课件官方答案。 原图保留用于对照;图片中的简化或错误在相邻正文中说明,以免照图记错。
学习时先判断题目要保护什么,再判断应使用什么机制:保密对应加密,验证消息来源对应认证或签名,证明公钥归属对应证书,控制资源使用对应授权。只有概念明确后,关键字才适合用来缩小选项范围。
课程范围与安全基础
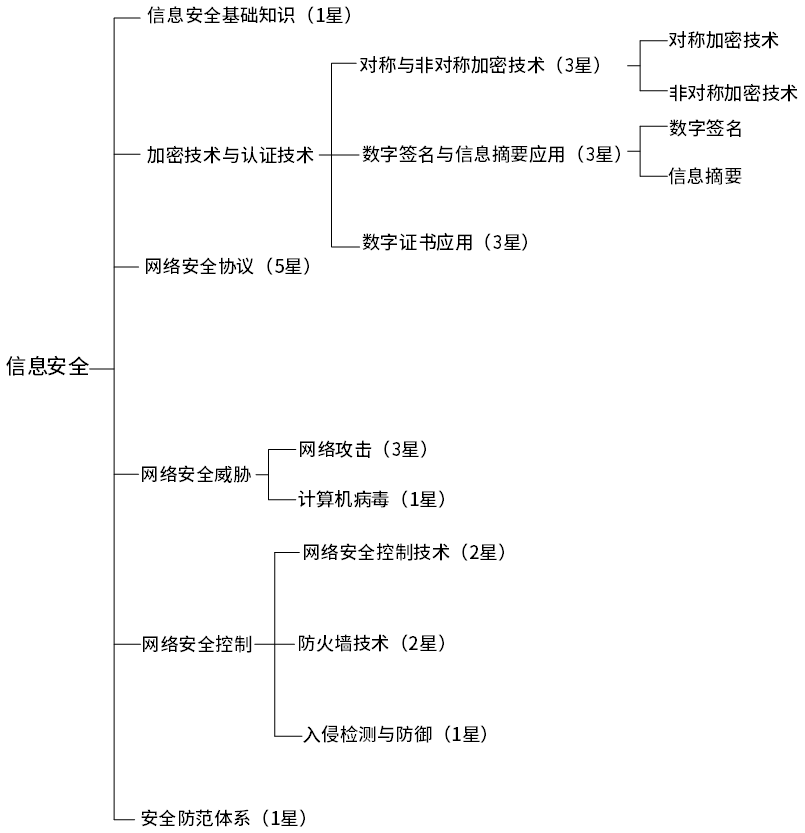
课件内容提要覆盖安全属性、加密与认证、安全协议、网络攻击、恶意软件、安全控制和防范体系。图中的星级是课件的复习提示,不是题目必考保证。
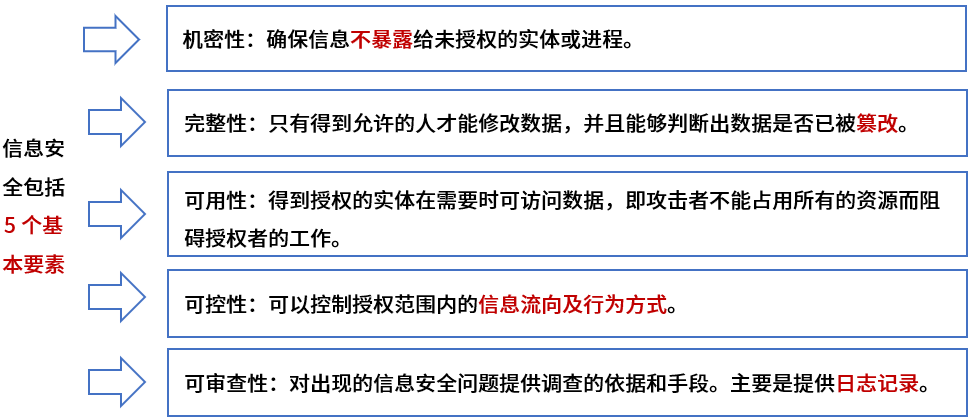
| 安全属性 | 要解决的问题 | 题目常用线索 |
|---|---|---|
| 机密性 | 信息不向未经授权的主体披露 | 不泄露、窃听、保密 |
| 完整性 | 防止或发现未经授权的修改、删除、伪造 | 篡改、校验、数据是否完整 |
| 可用性 | 授权用户需要时能够使用服务或资源 | 中断、资源耗尽、拒绝服务 |
| 可控性 | 对信息访问、传播和使用实施控制 | 权限、信息流向、行为方式 |
| 可审查性 | 保留追踪、调查和责任认定的证据 | 日志、审计、追溯 |
补充说明: 完整性既涉及内容正确与完整,也涉及授权变更;“可以修改”不等于“可以任意修改”。日志本身也需要完整性保护。真实性关注身份或消息来源是否可信,不可否认性关注能否为行为归属提供证据;它们与上述属性相关,但不能仅凭“有日志”或“有加密”自动获得。
按**保护对象**分类时,机房供电、门禁等属于物理安全;流量过滤、入侵检测等侧重网络安全;操作系统账户、补丁和配置侧重系统安全;业务授权、数据库访问及输入处理侧重应用安全。此处的“层次”不是 OSI 七层模型。完整的防范措施见本章后面的“安全防范体系”。
专项题库练习(4 题)
本小节对应题库练习共 4 道题目,题目覆盖本节考点,答案与解析默认折叠。
题目 009
来源:知识点练习「信息安全」第 9 题(原站入口)。
安全需求分为物理线路安全、网络安全、系统安全和应用安全。从选项中分别选出属于系统安全的(9)与属于应用安全的(10)。
请作答:第9题。
-
A. 机房安全
-
B. 入侵检测
-
C. 漏洞补丁管理
-
D. 数据库安全
答案与解析
平台答案:C。
整理解析
第9空选C。漏洞补丁管理针对系统漏洞和维护,按题设层次归入系统安全;机房对应物理安全,入侵检测对应网络安全,数据库安全在本题分类中归入应用安全。
题目 010
来源:知识点练习「信息安全」第 10 题(原站入口)。
安全需求分为物理线路安全、网络安全、系统安全和应用安全。从选项中分别选出属于系统安全的(9)与属于应用安全的(10)。
请作答:第10题。
-
A. 机房安全
-
B. 入侵检测
-
C. 漏洞补丁管理
-
D. 数据库安全
答案与解析
平台答案:D。
整理解析
第10空选D。按本题分类,数据库及其数据访问保护属于应用安全;漏洞补丁管理属于系统安全,机房与入侵检测分别对应物理和网络安全。
题目 016
来源:知识点练习「信息安全」第 16 题(原站入口)。
网络设计和实施采用的安全措施中,哪一项针对系统安全需求( )?
-
A. 设备防雷击
-
B. 入侵检测
-
C. 漏洞发现与补丁管理
-
D. 流量控制
答案与解析
平台答案:C。
整理解析
选C。发现系统漏洞并管理补丁,直接针对系统本身的安全缺陷。按题设层次,防雷击属于物理环境安全,入侵检测与流量控制属于网络安全。
题目 047
来源:知识点练习「信息安全」第 47 题(原站入口)。
资源只能由获授权的主体或按获授权的方式修改,未经授权的信息改变应被阻止。这描述的是信息的哪一种特性?
-
A. 完整性
-
B. 可用性
-
C. 保密性
-
D. 不可抵赖性
答案与解析
平台答案:A。
整理解析
选 A。完整性要求防止或发现未经授权的修改,既适用于传输中的数据,也适用于存储和处理中的数据。可用性强调授权用户需要时能够使用资源,保密性强调不向未授权者泄露;不可抵赖性提供防止否认行为的证据,并不等同于身份真实性。
对称密码与公钥密码
对称加密:共享秘密,适合大量数据
对称加密中,加密与解密使用同一个密钥,或可以相互导出的密钥。课件记作 Ke = Kd。双方必须保护秘密密钥;安全分发、更新和存储密钥是关键问题。
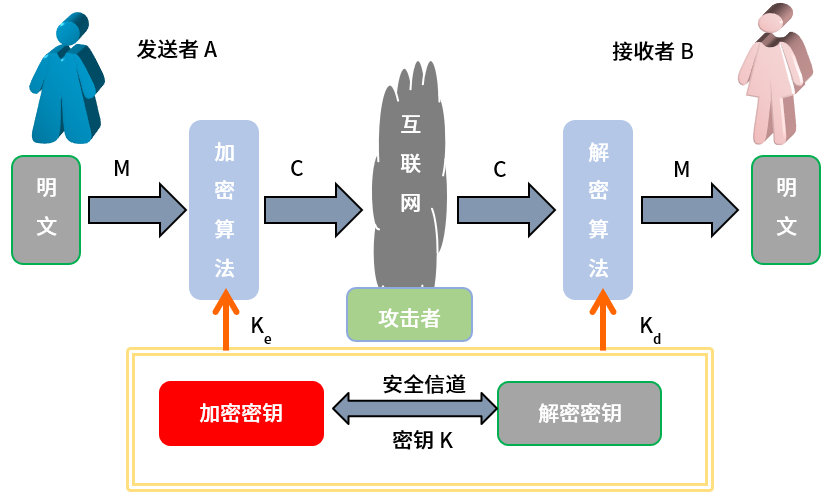
常见算法有 DES、AES、3DES、RC5、IDEA。其中 AES、DES、3DES、RC5、IDEA 都是分组密码。课件后面的分类表把 RC5 写在“流密码”一行,属于错误;不要与流密码 RC4 混淆。
纠正原文: “对称加密强度不高,非对称加密强度高”不能作为通用结论。安全强度取决于算法、参数、密钥长度、工作模式和实现;AES 等现代对称算法可以提供很强的安全性。对称加密通常效率较高,适合大量数据,这才是本章选题的主要依据。DES 的 56 位有效密钥已不够安全,3DES 也不适合新系统。
分组长度与密钥长度不是同一个参数。 AES 每组处理 128 位(16 字节),密钥可以是 128、192 或 256 位;AES-256 指 256 位密钥,分组仍为 128 位。DES 分组为 64 位,常用表示中的 64 位密钥含校验位,有效密钥只有 56 位。分组密码还须结合适当工作模式;只写“AES”不能说明是否同时保护完整性,例如 AES-GCM 是认证加密方案,还须遵守同一密钥下 nonce 不重复等使用条件。
非对称密码:公钥与私钥各有用途
非对称密码使用一对相关的公钥、私钥,课件记作 Ke ≠ Kd。以公钥加密方案为例,A 给 B 发保密消息,使用 B 的公钥加密,B 的私钥解密。公钥可以公开,但仍必须验证其归属,否则攻击者可以替换公钥。
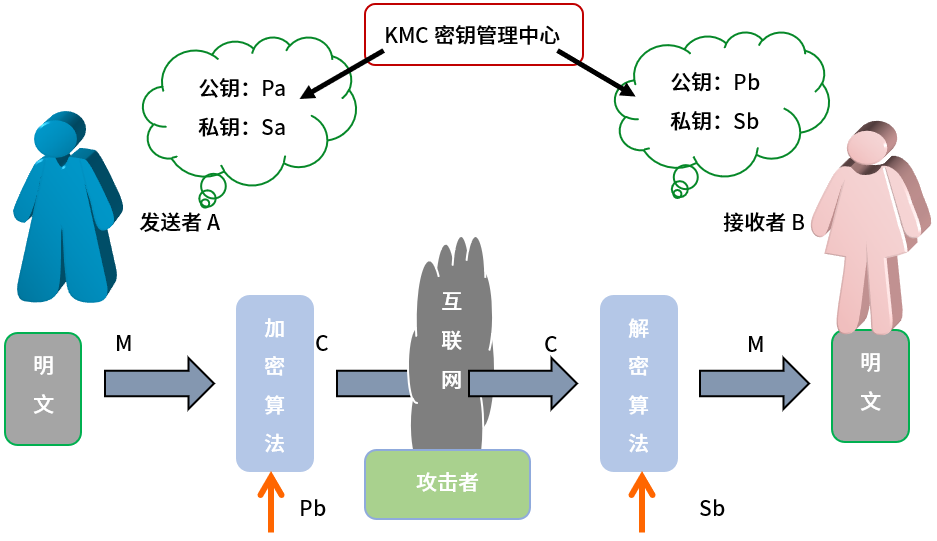
图中的 KMC 是密钥管理中心的示意,不表示所有公钥系统都必须由中心生成或保管用户私钥。私钥通常由持有者或受控密码设备保护。
| 算法或体系 | 正确分类 | 需要区分的用途 |
|---|---|---|
| RSA | 公钥密码算法 | 可构造加密与数字签名方案,但使用不同编码与安全规范 |
| DSA | 公钥数字签名算法 | 用于签名,不是加密算法 |
| ECC | 椭圆曲线密码体系 | 具体方案可用于签名、密钥协商或加密,不能把 ECC 当成单一加密操作 |
| SM2 | 基于椭圆曲线的公钥密码算法体系 | 包含签名、密钥交换与公钥加密等方案 |
补充说明: X.509 是数字证书标准,不等于“只能使用或统一推荐 RSA”;证书中的公钥算法和签名算法应结合具体标准、用途与系统策略选择。
RSA 的模数由两个大素数相乘得到;知道其分解可进一步求出相应私钥参数,所以考试常以**大整数分解困难性**识别 RSA。ECC 则基于椭圆曲线上的离散对数等问题。不能把“RSA 与分解有关”加强为任意 RSA 用法的安全性都已等价证明,实际加密、签名仍须使用规范填充与可靠实现。
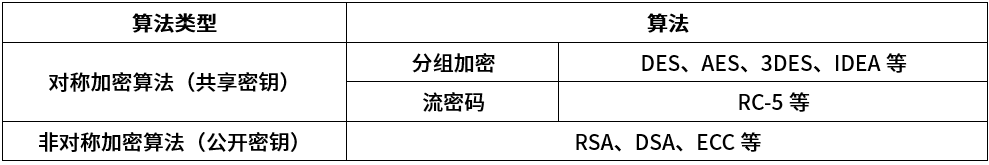
课件口诀“3S+5I”对应 DES、AES、3DES、RC5、IDEA,属于**对称**一组;“2A、2C”对应 RSA、DSA、ECC,属于**非对称/公钥密码**一组。原文口诀后的“对称/不对称”括号写反了。口诀只能帮助分类,仍须记住 DSA 是签名算法。
实际通信常采用混合方案:通过公钥机制完成身份认证及密钥建立,再用对称算法保护业务数据。非对称机制通常开销较大,不适合直接加密大量明文。
例题 1:大量明文的加密传输
原课件:加密技术与认证技术,例题 1。
以下加密算法中适合对大量的明文消息进行加密传输的是( )。
A、RSA B、SHA-1 C、MD5 D、RC5
补充解析
答案:D,RC5。 关键字是“大量的明文消息”,考查对称加密的效率。RSA 是公钥算法;SHA-1、MD5 是摘要算法,不能把原文加密后再解密恢复。此题选 RC5 是选项内比较,并非建议现代系统优先采用 RC5。
例题 2:公开密钥算法的分类
原课件:加密技术与认证技术,例题 2。
下列算法中,不属于公开密钥加密算法的是( )。
A、ECC B、DSA C、RSA D、DES
补充解析
按命题分类,预期答案:D,DES。 DES 是对称密码,ECC、DSA、RSA 属于公钥密码范畴。
题干不够严谨: 若严格问“公开密钥加密算法”,DSA 也不是加密算法,它只提供数字签名。应把题干改为“不属于公钥密码算法/体系的是”,才能使 D 成为明确的唯一选项。
例题 3:AES 的类别
原课件:加密技术与认证技术,例题 3。
AES是一种( )算法。
A、公钥加密 B、流密码 C、分组加密 D、消息摘要
补充解析
答案:C,分组加密。 AES 是对称分组密码,分组长度为 128 位,密钥长度可为 128、192、256 位。“分组长度”和“密钥长度”是不同概念。
专项题库练习(5 题)
本小节对应题库练习共 5 道题目,题目覆盖本节考点,答案与解析默认折叠。
题目 018
来源:知识点练习「信息安全」第 18 题(原站入口)。
需要加密传输大量明文消息时,下列算法中哪一种适合( )?
-
A. RSA
-
B. SHA-1
-
C. MD5
-
D. RC5
答案与解析
平台答案:D。
整理解析
选D。大量数据通常采用运算开销较小的对称加密,RC5属于这类算法。RSA属于非对称算法,通常不直接承担大批量明文加密;SHA-1与MD5是摘要算法,不能用于可逆的数据加密。
题目 030
来源:知识点练习「信息安全」第 30 题(原站入口)。
DES属于哪一类算法( )?
-
A. 公开密钥加密
-
B. 共享密钥加密
-
C. 数字签名
-
D. 认证
答案与解析
平台答案:B。
整理解析
选B。DES是对称分组加密算法,加解密使用同一共享密钥;公开密钥加密属于非对称体系。数字签名和认证与加密的功能不同。DES虽属于对称加密,但其有效密钥长度仅56位,已经不适合现代安全保护。
题目 041
来源:知识点练习「信息安全」第 41 题(原站入口)。
下列算法中,哪一个不属于公开密钥加密算法?
-
A. ECC
-
B. DSA
-
C. RSA
-
D. DES
答案与解析
平台答案:D。
整理解析
平台选 D:DES是对称分组密码,RSA、椭圆曲线密码体系和DSA通常都归入公钥密码范畴。但题目把“公钥密码”写成“公钥加密算法”不严谨:DSA是数字签名算法,并不提供加密功能,签名也不是把摘要用私钥加密后再用公钥解密。因此,按严格的“加密算法”用途分类,B也不能称为公钥加密算法,现有措辞不能使D成为唯一答案。 原页已核实:用词、四选项和平台D均如此,属于原题分类措辞问题。
题目 050
来源:知识点练习「信息安全」第 50 题(原站入口)。
以下哪一种属于非对称加密算法?
-
A. DES
-
B. RSA
-
C. AES
-
D. MD5
答案与解析
平台答案:B。
整理解析
选 B。RSA使用相互对应的公钥与私钥,属于公钥密码体系;DES和AES是对称分组密码,MD5是散列算法,并非可逆的加密算法。
题目 054
来源:知识点练习「信息安全」第 54 题(原站入口)。
AES 属于下面哪一类算法?
-
A. 公钥加密
-
B. 流密码
-
C. 分组加密
-
D. 消息摘要
答案与解析
平台答案:C。
整理解析
选 C。AES是对称分组密码,分组长度128位;即使采用CTR等工作模式,基础算法仍是分组密码。另须纠正平台的旁支说明:有限长度的散列输出不能与所有消息一一对应,碰撞在数学上必然存在;MAC是消息认证码,通常依赖密钥,不能直接等同于普通无密钥摘要。
消息摘要与数字签名
消息摘要:计算指纹,不是加密
散列函数把输入映射为摘要。对 MD5、SHA-1、SHA-256 这类算法,给定算法后输出长度固定。它们用于生成数据指纹;不能从摘要“解密”恢复原文。
| 算法 | 摘要长度 | 学习与使用边界 |
|---|---|---|
| MD5 | 128 位 | 已存在实用碰撞攻击,不适合数字签名等要求抗碰撞性的用途 |
| SHA-1 | 160 位 | 已存在实用碰撞攻击,不适合新的抗碰撞安全用途 |
| SHA-256 | 256 位 | SHA-2 家族成员,不能与 SHA-1 的长度混淆 |
纠正原文: “由单向散列函数加密”应改为“计算散列值”;普通无密钥散列函数没有所谓的“SHA 密钥长度”。课件说的“SHA 为 160 位”特指 SHA-1,不是所有 SHA 算法。HMAC 是结合秘密密钥与散列函数构造的消息认证码,与普通散列不同。不能只凭输出更长就断言某算法一定更安全。
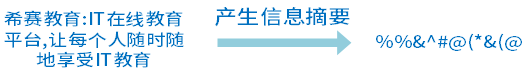
补充说明: 摘要相同不代表数据必然相同,有限长度输出必然存在碰撞。把明文和普通摘要一起发送,攻击者可能同时替换两者;要防恶意篡改,需要可信渠道提供摘要,或者使用 MAC、数字签名等认证机制。
散列的三个安全目标要看**先给了什么、再要求找什么**:抗原像是给定摘要 h,难以找到满足 H(m)=h 的消息;抗第二原像是给定消息 m,难以再找不同消息 m′ 使摘要相同;抗碰撞是难以自行找出任意一对不同消息,使两者摘要相同。这些是计算上的困难性,不表示数学上没有碰撞;短口令等可猜输入仍可能被逐一尝试。
HMAC 利用**共享秘密密钥**生成认证标签,可检测修改并验证消息来自持有密钥的一方。通信双方都能生成标签,因此它不能像公钥签名那样向第三方证明一定是哪一方签发。这里的 MAC 是消息认证码,与网卡地址无关。
**存储登录口令**需要独立随机盐与专用、可调计算成本的口令哈希方案,例如 Argon2id、scrypt 或合适参数的 PBKDF2;登录时按保存的盐和参数重新计算并比对。盐通常随哈希结果保存,不要求保密:它使相同口令在不同账户中不再直接产生相同结果,也限制预计算结果的复用。慢哈希增加逐次猜测的代价,但不能使弱口令变得不可猜;单次 MD5/SHA-256 过快,数字签名也不是口令存储方案。
数字签名:自己的私钥签,对应公钥验
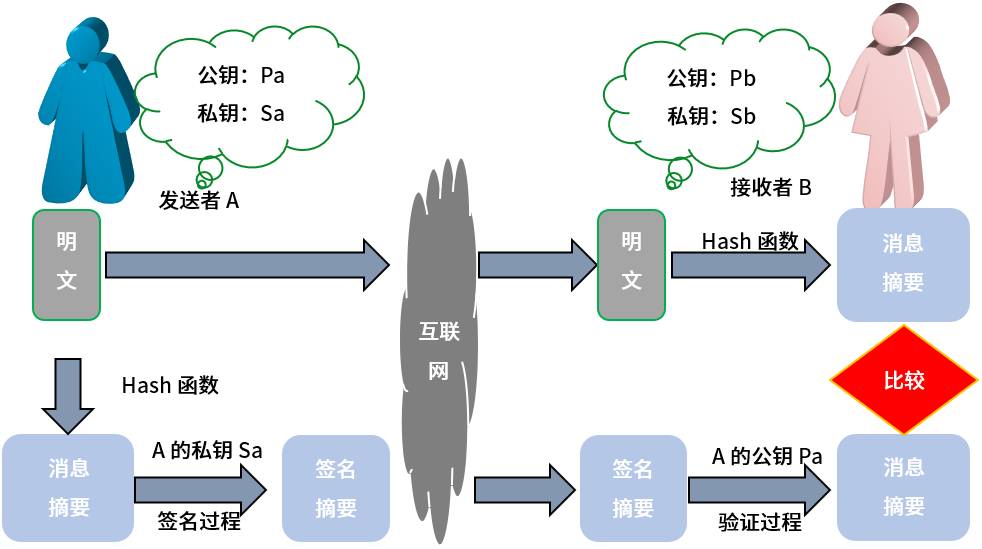
以 A 发送消息给 B 为例:
- A 使用自己的私钥,按签名算法对消息进行签名;很多签名方案在内部或规定流程中结合散列。
- A 发送消息与签名。
- B 获取并验证 A 的公钥归属,使用该公钥验证消息与签名是否匹配。
| 目的 | 谁的密钥 | 结果 |
|---|---|---|
| A 给 B 发送保密消息 | 用 B 的公钥加密,B 用私钥解密 | 保护机密性 |
| A 证明消息来自自己 | A 用私钥签名,B 用 A 的公钥验签 | 检查消息来源与完整性,为不可否认性提供依据 |
纠正与补充: 数字签名不是通用的“私钥加密、公钥解密”。不同签名方案有自己的签名和验证操作,DSA 等方案不存在对应的“私钥加密”过程。原图的“还原摘要后比较”是一种教学示意,不能套用于所有签名算法。
“接收者无法篡改”准确地说,是在算法和密钥使用安全的前提下,接收者通常无法让被修改的消息仍通过原签名验证;消息的比特仍可被改动。签名本身不隐藏内容,不阻止窃听。不可否认性还依赖私钥保护、证书有效性、时间与证据管理,不是对现实争议的绝对保证。
例题 4:可用于数字签名的算法
原课件:加密技术与认证技术,例题 1。
可用于数字签名的算法是( )。
A、RSA B、IDEA C、RC4 D、MD5
补充解析
答案:A,RSA。 RSA 可用于构造签名方案。IDEA、RC4 是对称密码;MD5 只是散列函数,单独使用不能完成数字签名,而且已不适合抗碰撞安全用途。
例题 5:MD5 类型和输出长度
原课件:加密技术与认证技术,例题 2。
MD5是( )算法,对任意长度的输入计算得到的结果长度为( )位。
A、路由选择 B、摘要 C、共享密钥 D、公开密钥
A、56 B、128 C、140 D、160
补充解析
答案:B、B,即摘要算法、128 位。 任意长度输入经过 MD5 后输出 128 位,即 16 字节;常见的十六进制表示有 32 个字符。不要把字符数当成比特数。
例题 6:发送者签名与接收者验签
原课件:加密技术与认证技术,例题 3。
在安全通信中,S将所发送的信息使用( )进行数字签名,T收到该消息后可利用( )验证该消息的真实性。
A、S的公钥 B、S的私钥 C、T的公钥 D、T的私钥
A、S的公钥 B、S的私钥 C、T的公钥 D、T的私钥
补充解析
答案:B、A,即 S 的私钥、S 的公钥。 先确定签名者是 S,再配对密钥。T 验证的是 S 的签名,因此第二空仍选 S 的公钥,与接收者 T 的公私钥无关。
例题 7:认证和加密的边界
原课件:加密技术与认证技术,例题 4。
以下关于认证和加密的叙述中,错误的是( )。
A、加密用以确保数据的保密性
B、认证用以确保报文发送者和接收者的真实性
C、认证和加密都可以阻止对手进行被动攻击
D、身份认证的目的在于识别用户的合法性,阻止非法用户访问系统
补充解析
答案:C。 认证不能单独阻止窃听;消息即使签过名,内容也可能仍是明文。加密有助于抵抗内容窃听,但未必隐藏通信双方、长度和时序等流量特征。
B 是简化说法:认证协议可以验证一方或双方身份,单向认证不会自动验证双方。D 也把认证与访问控制合在一起描述;实际系统中,认证回答“你是谁”,授权回答“你能访问什么”。本题最直接的错误仍是把认证当作防被动窃听的机制。
专项题库练习(8 题)
本小节对应题库练习共 8 道题目,题目覆盖本节考点,答案与解析默认折叠。
题目 014
来源:知识点练习「信息安全」第 14 题(原站入口)。
哪种算法可以用于数字签名( )?
-
A. RSA
-
B. IDEA
-
C. RC4
-
D. MD5
答案与解析
平台答案:A。
整理解析
选A。RSA可用于构造数字签名方案,由私钥签名、公钥验签。IDEA和RC4属于对称加密算法;MD5是摘要算法,单独生成摘要没有私钥身份绑定,不能独立提供数字签名。RSA签名还需遵循规范的编码与填充方案。
题目 015
来源:知识点练习「信息安全」第 15 题(原站入口)。
下面哪一项不属于数字签名的作用( )?
-
A. 接收者可验证消息来源的真实性
-
B. 发送者无法否认发送过该消息
-
C. 接收者无法伪造或篡改消息
-
D. 可验证接收者合法性
答案与解析
平台答案:D。
整理解析
平台选D。有效签名结合可信公钥可验证签名者身份关联和消息完整性,并提供抗抵赖的技术证据;它并不验证接收者是否合法。C应理解为接收者不能在缺少私钥时伪造或修改消息后仍通过验签,并非技术上无法改动消息字节。B也依赖私钥受控和公钥身份绑定等条件,签名并非对所有争议的无条件证明。
题目 026
来源:知识点练习「信息安全」第 26 题(原站入口)。
安全通信中,发送方S使用(26)对所发信息作数字签名;接收方T利用(27)验证收到消息的真实性。
请作答:第26题。
-
A. S的公钥
-
B. S的私钥
-
C. T的公钥
-
D. T的私钥
答案与解析
平台答案:B。
整理解析
第26空选B:S用自己的私钥签名,T用可信的S公钥验签。签名保证的是可验证的签名者关联和完整性,并不自动隐藏消息内容。原解析把签名、验签一概说成“私钥加密、公钥解密”不准确;它们是各签名算法规定的运算,不能用这种RSA式比喻概括所有数字签名。
题目 027
来源:知识点练习「信息安全」第 27 题(原站入口)。
安全通信中,发送方S使用(26)对所发信息作数字签名;接收方T利用(27)验证收到消息的真实性。
请作答:第27题。
-
A. S的公钥
-
B. S的私钥
-
C. T的公钥
-
D. T的私钥
答案与解析
平台答案:A。
整理解析
第27空选A:T使用S的公钥验证S的签名,且应确认该公钥确实属于S。原解析末尾的“选择B”沿用了第26空的结论,与本题平台答案A不符,应纠正;B是签名用的S私钥,不能交给接收者用于验签。验签也不能一般化为“解密摘要”,实际应遵循具体签名算法。
题目 032
来源:知识点练习「信息安全」第 32 题(原站入口)。
MD5属于(32)算法;对任意长度输入,其输出结果固定为(33)位。
请作答:第32题。
-
A. 路由选择
-
B. 摘要
-
C. 共享密钥
-
D. 公开密钥
答案与解析
平台答案:B。
整理解析
第32空选B。MD5把可变长度输入映射为固定长度摘要,属于散列或消息摘要算法,不是路由选择,也不是对称或非对称加密。摘要不能充当可解密的密文;MD5的抗碰撞性已经失效,但其算法类别和输出长度没有改变。
题目 033
来源:知识点练习「信息安全」第 33 题(原站入口)。
MD5属于(32)算法;对任意长度输入,其输出结果固定为(33)位。
请作答:第33题。
-
A. 56
-
B. 128
-
C. 140
-
D. 160
答案与解析
平台答案:B。
整理解析
第33空选B。MD5摘要由四个32位字组成,共4×32=128位,即16字节;常写成32个十六进制字符。输出长度固定不代表摘要唯一,MD5已存在实用碰撞攻击。
题目 037
来源:知识点练习「信息安全」第 37 题(原站入口)。
用户 A、B 需要安全通信,并在通信中确认双方身份、保证消息不可否认。可用(36)认证用户身份,用(37)使消息不可否认。
本题作答第 37 空。
-
A. 数字证书
-
B. 消息加密
-
C. 用户私钥
-
D. 数字签名
答案与解析
平台答案:D。
整理解析
选 D。发送方使用自己的私钥签名,接收方用可信的对应公钥验证,可检查消息完整性及签名来源,并为事后追责提供证据。不可否认性以身份与公钥绑定可信、私钥未泄露及签名证据有效等为前提;加密只保护内容机密性,不能单独达到这一目的。
题目 045
来源:知识点练习「信息安全」第 45 题(原站入口)。
以下关于认证与加密的说法,哪一项错误?
-
A. 加密用以确保数据的保密性
-
B. 认证用以确保报文发送者和接收者的真实性
-
C. 认证和加密都可以阻止对手进行被动攻击
-
D. 身份认证的目的在于识别用户的合法性,阻止非法用户访问系统
答案与解析
平台答案:C。
整理解析
选 C。认证通常证明身份或消息来源,不隐藏报文内容,因此单靠认证不能阻止被动窃听;加密主要保护内容机密性,也不能自动消除流量分析等所有被动攻击。B应理解为双方分别得到认证,单向认证不会自动认证两端;D中的访问许可还需授权与访问控制配合,不能与身份识别混为一谈。
数字证书与 PKI
证书把身份信息与公钥绑定
PKI 是公钥基础设施。CA(证书颁发机构)对证书内容进行签名,使依赖方能沿信任链验证主体信息与公钥的绑定。课件用“银行名称+银行公钥+CA 签名”说明证书的核心关系。
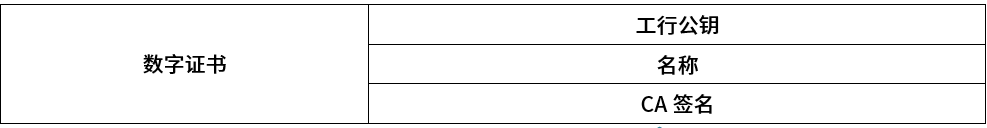
补充说明: 实际 X.509 证书还包含签发者、序列号、有效期、算法标识以及用途、主体备用名称等扩展。数字证书通常不包含持有者的私钥。
验证服务端证书及身份时,要结合以下环节:
- 验证证书链签名、约束与用途,能否通向本地信任的根。
- 检查目标域名等身份是否与证书匹配。
- 检查有效期,并按协议和策略处理吊销状态。
- 在握手或挑战响应中确认对端**确实控制对应私钥**,防止把复制他人的证书当作拥有他人身份。
纠正原文: “数字证书用于合法性”过于笼统。证书为身份与公钥的绑定提供可验证依据,不证明网站业务绝对合法、内容无害或用户拥有全部权限。验证通过也不免除后续授权和风险判断。
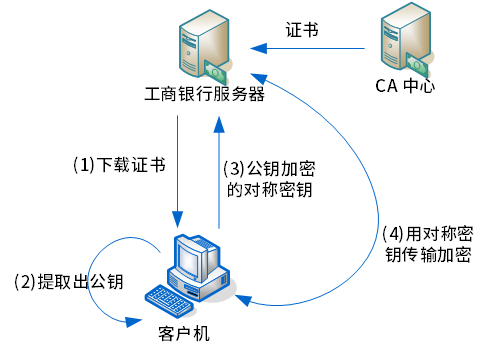
图中流程是“验证证书并取得公钥,用公钥保护对称密钥,再以对称密钥加密业务数据”的简化说明。现代 TLS 1.3 使用规定的密钥协商与派生过程,不采用旧式 RSA 公钥加密传送会话密钥的握手方式;证书的身份认证作用与密钥协商应分开理解。
证书被撤销,改变的是信任凭据的有效性,不是把密钥从数学上删除。 服务器可能仍能完成签名或解密,但客户端若已确认该证书被撤销,就不能再依据它接受身份认证。CRL 提供已撤销证书列表,OCSP 用于查询证书状态;实际获知时间受更新与验证策略影响,不能据此断言所有旧连接立即断开。更换为有效证书后的认证需重新验证,也不是永久失去身份可信性。
例题 8:两个 CA 之间的互信
原课件:加密技术与认证技术,例题 1。
假定用户A、B分别在I1和I2两个CA处取得了各自的证书,下面( )是A、B互信的必要条件。
A、A、B互换私钥 B、A、B互换公钥 C、I1、I2互换私钥 D、I1、I2互换公钥
补充解析
按简化的交叉信任考法,预期答案:D,I1、I2 互换公钥。 私钥不能互换;A、B 仅互换裸公钥也不能自动验证公钥的可信归属。
“必要条件”的表述不严谨: 互换 CA 公钥本身不会自动建立信任;还需通过可信方式建立并验证证书链,例如受信任的交叉证书和相应策略。双方也可能信任同一上级根,或各自预置信任对方所用的根,此时不要求两个 CA 直接互换公钥。严格说,关键条件是双方都能按信任策略验证对方证书及其私钥控制证明,不能把 D 背成所有 PKI 的必备步骤。
例题 9:身份认证与不可否认性
原课件:加密技术与认证技术,例题 2。
用户A和B要进行安全通信,通信过程需确认双方身份和消息不可否认。A和B通信时可使用( )来对用户的身份进行认证;使用( )确保消息不可否认。
A、数字证书 B、消息加密 C、用户私钥 D、数字签名
A、数字证书 B、消息加密 C、用户私钥 D、数字签名
补充解析
答案:A、D,即数字证书、数字签名。 “身份”提示证书所支持的身份认证,“消息不可否认”提示签名证据。证书必须有效且可信,并结合私钥控制验证;签名须验证公钥归属与消息完整性,不能只看是否存在一个证书或签名字段。
专项题库练习(6 题)
本小节对应题库练习共 6 道题目,题目覆盖本节考点,答案与解析默认折叠。
题目 019
来源:知识点练习「信息安全」第 19 题(原站入口)。
用户A、B分别从CA I1、I2取得证书。下列哪项是A、B互信的必要条件( )?
-
A. A、B互换私钥
-
B. A、B互换公钥
-
C. I1
、I2
互换私钥
-
D. I1
、I2
互换公钥
答案与解析
平台答案:D。
整理解析
平台答案为D,意在强调证书验证依赖CA公钥,而不是交换用户或CA的私钥。但需要纠正:仅交换CA公钥不能自动建立信任,公钥来源和证书路径还须可信。两个CA可通过交叉认证、共同信任根或预置信任锚等方式建立验证路径,因此“两个CA互换公钥”既非一般意义的必要条件,也不足以单独保证互信。私钥应由其持有者保密。
题目 036
来源:知识点练习「信息安全」第 36 题(原站入口)。
用户 A、B 需要安全通信,并在通信中确认双方身份、保证消息不可否认。可用(36)认证用户身份,用(37)使消息不可否认。
本题作答第 36 空。
-
A. 数字证书
-
B. 消息加密
-
C. 用户私钥
-
D. 数字签名
答案与解析
平台答案:A。
整理解析
选 A。数字证书由证书签发者签名,把主体身份与公钥绑定,供通信方验证这份绑定是否可信。实际认证还需要检查证书的信任链、有效性等,并让对方证明持有对应私钥;证书本身可公开,仅出示证书不能证明出示者就是证书主体。
题目 043
来源:知识点练习「信息安全」第 43 题(原站入口)。
某电子商务网站向 CA 申请了数字证书。用户可用(43)验证(44)的真伪,据此判断题目所说的网站合法性。
本题作答第 43 空。
-
A. CA的公钥
-
B. CA的签名
-
C. 网站的公钥
-
D. 网站的私钥
答案与解析
平台答案:A。
整理解析
选 A。CA用自己的私钥给证书签名,用户用可信的CA公钥验签,检查证书内容是否由该CA签发且未被篡改。完整的网站身份验证还要检查证书链、域名、有效性等,并证明服务器持有对应私钥;有效证书并不保证网站经营合法或内容可靠。
题目 044
来源:知识点练习「信息安全」第 44 题(原站入口)。
某电子商务网站向 CA 申请了数字证书。用户可用(43)验证(44)的真伪,据此判断题目所说的网站合法性。
本题作答第 44 空。
-
A. CA的公钥
-
B. CA的签名
-
C. 网站的公钥
-
D. 网站的私钥
答案与解析
平台答案:B。
整理解析
选 B。第43空提供验签所用的CA公钥,本空所验证的是证书上的CA签名,从而检查证书内容的来源与完整性。纠错:平台解析末句“选A”沿用了上一空的结论,本空平台答案B才与所问对象一致。
题目 069
来源:知识点练习「信息安全」第 69 题(原站入口)。
题目询问:X.509 数字证书标准推荐的密码算法是(69),国密 SM2 数字证书采用的公钥密码算法是(70)。
本题作答第 69 空。
-
A. RSA
-
B. DES
-
C. AES
-
D. ECC
答案与解析
平台答案:A。
整理解析
平台答案保留 A,采用的是传统教材将X.509证书与RSA搭配介绍的口径。严格说,X.509定义证书结构和相关机制,证书中以算法标识符指明所用算法,可支持RSA、椭圆曲线等不同公钥体系。题干没有指定版本或应用规范,不能把“X.509普遍且唯一推荐RSA”当成通则。
题目 070
来源:知识点练习「信息安全」第 70 题(原站入口)。
题目询问:X.509 数字证书标准推荐的密码算法是(69),国密 SM2 数字证书采用的公钥密码算法是(70)。
本题作答第 70 空。
-
A. RSA
-
B. DES
-
C. AES
-
D. ECC
答案与解析
平台答案:D。
整理解析
选 D。SM2是基于椭圆曲线的公钥密码算法体系,因此属于ECC范畴;RSA使用不同的数学基础,DES与AES都是对称密码。ECC是体系类别,不能反过来说所有椭圆曲线算法都等同于SM2。
网络安全协议
课件按网络层次列举常见机制,可用于定位保护范围;协议栈并非与 OSI 七层一一对应。
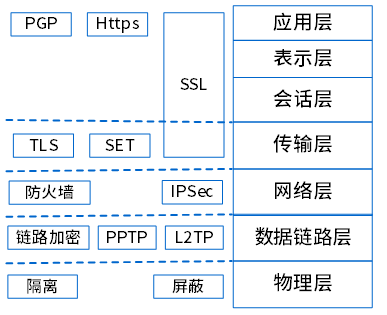
| 协议或机制 | 用途与常见位置 | 边界与纠错 |
|---|---|---|
| PGP / OpenPGP | 邮件、文件等对象的加密与签名,通常归应用层 | 与保护一条传输连接不同 |
| HTTPS | 使用 TLS 保护 HTTP,默认端口 443 | 保护客户端到 TLS 终止端的连接,不保证网站内容无害 |
| SSL / TLS | 为应用通信提供机密性、完整性和对端认证 | SSL 是过时前身;现代部署使用 TLS。TLS 通常位于应用协议与传输之间,不能机械归入 OSI 某一层 |
| SET | 历史上的安全电子交易协议,涉及支付与身份认证 | 通常按应用层协议理解;原图放在传输层附近易误导,并非现代支付的通用基础 |
| IPsec | 在网络层保护 IP 通信 | AH 提供完整性、源认证等保护,不加密;ESP 可提供机密性及完整性等保护 |
| 链路加密 | 保护某段链路 | 不自动等于端到端加密 |
| PPTP / L2TP | 隧道封装,常与二层隧道一起考查 | 隧道不等于加密;L2TP 本身不提供加密,常结合 IPsec。PPTP 常见安全组合已过时 |
| 隔离、屏蔽 | 物理与环境安全措施 | 不是网络通信协议 |
补充说明: 原图将防火墙放在网络层,只能代表部分过滤功能;应用代理和 WAF 会处理应用层信息。TLS 的认证方式也取决于配置,常见 Web TLS 默认只用证书认证服务器,客户端证书认证需额外配置。
IPsec 还要区分**模式**:传输模式保留原 IP 首部,主要保护上层载荷,具体认证范围取决于 AH 或 ESP;隧道模式把整个原 IP 分组作为内部内容,再加新的外层 IP 首部,常用于网关之间的 VPN。例如外层地址指向两端网关,内层仍是实际通信主机的地址。IKE 用于协商安全关联和密钥;模式决定封装范围,是否加密仍要看使用的机制,不能把 AH 隧道模式也理解成自动保密。
安全邮件要区分三个对象:传输连接可由 TLS 保护,邮件内容可由 PGP 或 S/MIME 保护,Webmail 的网页访问可由 HTTPS 保护。MIME 规定邮件内容格式和多媒体扩展,本身不提供加密或签名;S/MIME 才是安全扩展。
PAP 与 CHAP:认证不等于加密业务数据
PPP 是链路层协议,可在建立链路时进行身份认证。PAP 和 CHAP 是常考的两种认证方式:
| 项目 | PAP | CHAP |
|---|---|---|
| 典型交互 | 对端提交身份和口令,认证方返回结果,两次交互 | 认证方发挑战,对端回响应,再通知结果,三次交互 |
| 口令是否直接发送 | 通常明文发送 | 共享秘密本身不直接发送 |
| 验证依据 | 核对口令 | 核对由标识符、共享秘密和挑战值计算出的摘要响应 |
| 提供后续业务加密吗 | 不提供 | 也不提供 |
经典 CHAP 使用 MD5 计算响应,摘要不是可解密的密文。挑战变化可避免简单重复使用旧响应,但这不等于抵御所有猜口令等攻击。“三次交互”也不是 TCP 建立连接的三次握手,两者属于不同机制。
SSH、SFTP 与远程控制协议
SSH 通常使用 TCP 22,为远程终端等通信提供认证、机密性与完整性保护;Telnet 通常使用 TCP 23,传统方式下口令和会话内容以明文传输。TCP 可靠有序不等于通信已加密。
| 名称 | 用途与区别 |
|---|---|
| SFTP | SSH 文件传输协议,借助 SSH 保护文件传输 |
| FTPS | 在 FTP 中使用 TLS,区别于 SFTP |
| FTP / TFTP | 基础协议不自带同等机密性保护;TFTP 虽基于 UDP,仍有确认和重传机制 |
| RFB | 远程帧缓冲协议,用于 VNC 等图形界面远程访问;安全能力取决于实现和配置 |
| IGMP | IPv4 组播成员管理,不用于远程登录 |
控制台、AUX 是设备的接入接口或方式,其名称本身不代表使用加密协议。支付网关则是连接商户侧支付请求与金融机构处理系统的**业务接口**,负责交易信息的转换、转送等,不等同于网络路由器或防病毒网关。
例题 10:HTTPS 的协议和端口
原课件:网络安全协议,例题 1。
与HTTP相比,HTTPS协议对传输的内容进行加密,更加安全。HTTPS基于( )安全协议,其默认端口是( )。
A、RSA B、DES C、SSL D、SSH
A、1023 B、443 C、80 D、8080
补充解析
按题目选项,答案:C、B,即 SSL、443。 这是沿用旧称的考法;现代 HTTPS 实际基于 TLS,应把 SSL 作为历史题目用语理解。RSA、DES 是密码算法,SSH 是另一类安全远程连接协议。
例题 11:安全电子邮箱协议
原课件:网络安全协议,例题 2。
下述协议中与安全电子邮箱服务无关的是( )。
A、SSL B、HTTPS C、MIME D、PGP
补充解析
按这类教材把邮件协议与 Web 协议区分的口径,预期答案可能为 B(HTTPS);本题没有原答案,且无法严谨地给出唯一选项。
HTTPS 可以保护 Webmail,因此并非与安全邮箱无关。另一方面,C 写的是 MIME,MIME 本身只定义邮件格式,不提供安全保护;若命题意图指安全邮件格式,应写 S/MIME。SSL/TLS 可保护邮件传输连接,PGP 可保护邮件内容。做题时可以识别教材的分类意图,但不要记成“HTTPS 不能用于邮箱”或“MIME 自带加密”。
专项题库练习(12 题)
本小节对应题库练习共 12 道题目,题目覆盖本节考点,答案与解析默认折叠。
题目 007
来源:知识点练习「信息安全」第 7 题(原站入口)。
PPP中,采用三次握手会话过程传送密文的安全认证协议是( )。
-
A. MD5
-
B. PAP
-
C. CHAP
-
D. HASH
答案与解析
平台答案:C。
整理解析
平台选C,即CHAP:认证方发出挑战,对端返回由标识符、共享秘密与挑战值计算的单向摘要,认证方核对后通知成功或失败。需要纠正题干和原解析的用语:摘要响应不是对口令加密得到的“密文”,MD5是散列算法,不能称为“MD5加密”。CHAP不直接传输共享秘密,但也不为后续业务数据提供加密;PAP则通常以明文传送口令。
题目 008
来源:知识点练习「信息安全」第 8 题(原站入口)。
用于在终端设备与远程站点之间建立安全连接的协议是( )。
-
A. ARP
-
B. Telnet
-
C. SSH
-
D. WEP
答案与解析
平台答案:C。
整理解析
选C。SSH为远程登录等通信提供加密、完整性保护和身份认证;Telnet本身不提供这些保护。ARP用于地址解析,WEP属于无线链路保护机制,且已不安全,均不对应题述远程安全连接。
题目 017
展开题目 017(先作答,再查看解析)
来源:知识点练习「信息安全」第 17 题(原站入口)。
HTTPS对报文进行安全封装时使用哪一种协议( )?
-
A. SSH
-
B. SSL
-
C. SHA-1
-
D. SET
答案与解析
平台答案:B。
整理解析
平台按历史教材口径选B(SSL)。现代HTTPS使用SSL的后继TLS提供加密、完整性和对端认证,SSL旧版本已经废弃;不能把SSL当作当前推荐协议。SSH用于安全远程访问,SHA-1是摘要算法,SET是另一类电子交易安全协议,均不对应本题封装层。
题目 020
展开题目 020(先作答,再查看解析)
来源:知识点练习「信息安全」第 20 题(原站入口)。
相比HTTP,HTTPS加密传输内容以提高通信安全性。其所依据的安全协议为(20),默认端口为(21)。
请作答:第20题。
-
A. RSA
-
B. DES
-
C. SSL
-
D. SSH
答案与解析
平台答案:C。
整理解析
第20空的平台答案为C(SSL),对应历史教材的HTTP叠加SSL模型。现代HTTPS以TLS提供加密、完整性和认证,SSL旧版本已废弃;题目保留原选项,不能据此采用过时协议。RSA、DES属于密码算法,SSH用于其他安全通信场景。
题目 021
展开题目 021(先作答,再查看解析)
来源:知识点练习「信息安全」第 21 题(原站入口)。
相比HTTP,HTTPS加密传输内容以提高通信安全性。其所依据的安全协议为(20),默认端口为(21)。
请作答:第21题。
-
A. 1023
-
B. 443
-
C. 80
-
D. 8080
答案与解析
平台答案:B。
整理解析
第21空选B,HTTPS默认端口为443,HTTP默认端口为80;部署时也可以指定其他端口。共用材料中的SSL是历史教材称谓,现代HTTPS采用TLS。
题目 025
展开题目 025(先作答,再查看解析)
来源:知识点练习「信息安全」第 25 题(原站入口)。
管理员通过命令行管理路由器,并要求ID、口令和会话内容保密,应使用哪种访问方式( )?
-
A. 控制台
-
B. AUX
-
C. TELNET
-
D. SSH
答案与解析
平台答案:D。
整理解析
选D。SSH对远程会话提供加密,并支持认证和完整性保护。Telnet本身明文传输登录信息和会话内容;控制台、AUX是接入接口或方式,其名称本身不提供SSH式的网络加密保护。
题目 035
展开题目 035(先作答,再查看解析)
来源:知识点练习「信息安全」第 35、40 题(原站入口)。
下列协议中,哪一项与安全电子邮箱服务无关( )?
-
A. SSL
-
B. HTTPS
-
C. MIME
-
D. PGP
答案与解析
平台答案(来源第 35 题):C。
整理解析(来源第 35 题)
平台选C。MIME规定邮件内容类型、编码及附件等表示方法,本身不提供加密或数字签名;S/MIME才增加相关安全机制。PGP可保护邮件内容,TLS可保护邮件传输连接,HTTPS可保护Web邮箱访问。原题中的SSL是历史称谓;“无关”应理解为MIME本身不提供安全保护,它仍是安全邮件系统会使用的基础格式。
来源第 40 题对照
原题题干
以下协议或标准中,哪一项与电子邮箱服务的安全性无关?
原题选项对照
| 原选项 | 内容 | 本页选项 |
|---|---|---|
| A | SSL | A |
| B | HTTPS | B |
| C | MIME | C |
| D | PGP | D |
原平台答案(来源第 40 题,原题选项):C;对应本页选项:C;本页平台答案:C。
整理解析(来源第 40 题)
按是否提供安全保护功能判断,选 C。MIME规定邮件内容的类型、结构和编码,本身不提供加密或数字签名;S/MIME是在此基础上加入安全机制的另一套标准。HTTPS可保护Web邮箱访问通道,PGP可保护邮件内容。SSL是历史上的通道安全协议,现已淘汰,实际部署应采用受支持的TLS版本。
题目 048
展开题目 048(先作答,再查看解析)
来源:知识点练习「信息安全」第 48 题(原站入口)。
以下哪一种协议用于安全远程登录?
-
A. TLS
-
B. TCP
-
C. SSH
-
D. TFTP
答案与解析
平台答案:C。
整理解析
选 C。SSH提供远程登录所需的认证、加密与完整性保护。TLS是供应用使用的通道安全协议,本身不是远程登录应用协议;TCP保证可靠字节流但不自行提供加密,TFTP用于简单文件传输。
题目 052
展开题目 052(先作答,再查看解析)
来源:知识点练习「信息安全」第 52 题(原站入口)。
通常使用以下哪一种技术为 IP 数据报提供加密保护?
-
A. IPSec
-
B. PP2P
-
C. HTTPS
-
D. TLS
答案与解析
平台答案:A。
整理解析
选 A。IPsec在IP层提供安全机制,其中ESP可提供机密性;AH本身不加密,所以不能把所有IPsec配置都等同于加密。HTTPS、TLS保护的对象和协议层次不同。原页已核实:B确写“PP2P”,按原文保留;该名称疑为原题笔误,平台据此给它指定数据链路层的说明缺乏依据。
题目 055
展开题目 055(先作答,再查看解析)
来源:知识点练习「信息安全」第 55 题(原站入口)。
下列哪一种不能用于远程登录或远程控制?
-
A. IGMP
-
B. SSH
-
C. Telnet
-
D. RFB
答案与解析
平台答案:A。
整理解析
选 A。IGMP管理IPv4组播成员关系,不提供远程交互登录。SSH、Telnet提供远程终端访问,RFB用于远程图形界面访问,是VNC使用的协议。
题目 059
展开题目 059(先作答,再查看解析)
来源:知识点练习「信息安全」第 59 题(原站入口)。
以下哪一种协议可以用于安全地传输文件?
-
A. FTP
-
B. SFTP
-
C. TFTP
-
D. ICMP
答案与解析
平台答案:B。
整理解析
选 B。SFTP通常指SSH File Transfer Protocol,利用SSH提供认证、加密与完整性保护;它不是在FTP上套TLS的FTPS。普通FTP和TFTP没有内建的同等机密性保护。平台把TFTP直接称为不可靠也不准确:它虽使用UDP,协议自身仍有确认和重传机制。
题目 068
展开题目 068(先作答,再查看解析)
来源:知识点练习「信息安全」第 68 题(原站入口)。
关于 HTTPS 与 HTTP,以下哪一项说法错误?
-
A. HTTPS协议使用加密传输
-
B. HTTPS协议默认服务端口号是443
-
C. HTTP协议默认服务端口号是80
-
D. 电子支付类网站应使用HTTP协议
答案与解析
平台答案:D。
整理解析
选 D。题目中的HTTP指不带TLS保护的明文访问,不适合承载支付敏感信息;HTTPS通过TLS保护通信通道。HTTP和HTTPS的默认服务端口分别是80、443,实际部署可以使用其他端口。
网络安全威胁
主动攻击与被动攻击
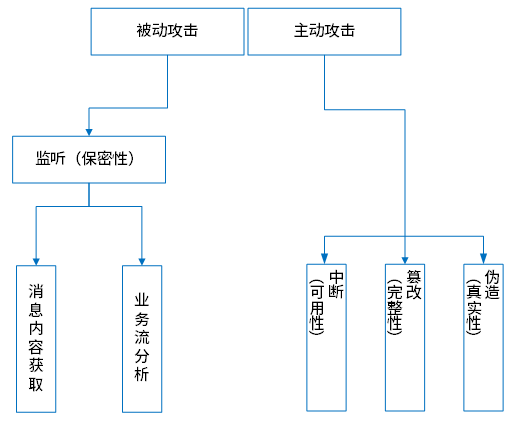
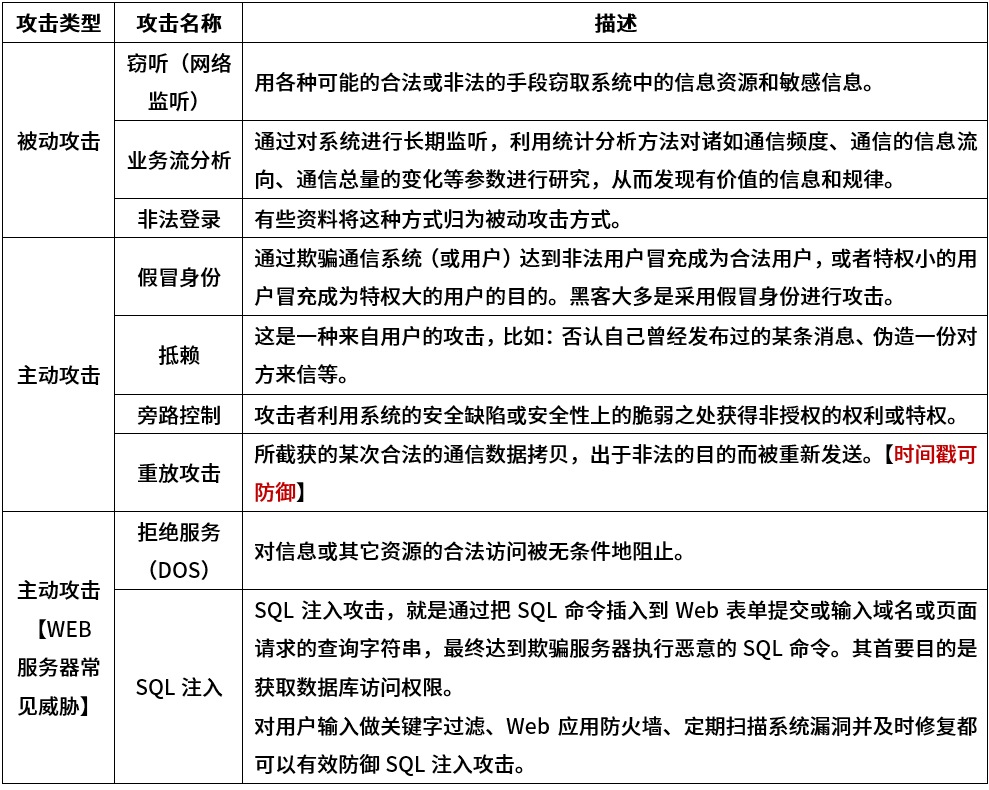
先看攻击者是否改变系统或通信过程。只观察、收集和分析,通常归被动攻击;伪造、修改、重发、破坏或阻断,通常归主动攻击。
| 类型 | 行为与识别关键字 | 理解和防护边界 |
|---|---|---|
| 窃听、数据截获 | 获取消息内容 | 被动攻击,主要威胁机密性 |
| 业务流分析 | 分析通信频率、长度、时序和流向 | 被动攻击;加密内容仍可能暴露元数据 |
| 假冒身份 | 冒充合法主体或更高权限主体 | 主动攻击,涉及身份认证及权限控制 |
| 抵赖 | 否认已执行的行为、已发送的消息 | 课件归入主动攻击;签名和审计可为归属提供证据 |
| 旁路控制 | 绕过安全机制,获取未授权能力 | 应修补漏洞并落实最小权限 |
| 重放 | 再次发送已截获的合法报文 | 主动攻击;需协议中可验证的新鲜性机制 |
| DoS / DDoS | 阻断服务或耗尽资源;DDoS 来自分布式来源 | 威胁可用性;攻击方式不等同于某种病毒 |
| SQL 注入 | 输入被错误当作 SQL 结构执行 | 主动攻击;优先参数化查询,并结合权限控制与验证 |
原图纠错与补充: 非法登录通常涉及主动交互、假冒身份或绕过认证,不能笼统归为被动攻击。原图写“时间戳可防重放”是简写;时间戳必须受认证保护,并由接收方校验时间窗口、重复情况,或者使用 nonce、序列号等机制。仅给报文增加明文时间戳不够。
SQL 注入不能仅靠关键字过滤解决。WAF(Web 应用防火墙)能检查 Web 请求并降低部分注入、篡改风险,但无法替代参数化查询、授权检查、补丁和应用修复;“网页防篡改”也取决于产品能力和部署。
例题 12:典型被动攻击
原课件:网络安全威胁,例题 1。
下列攻击行为中,属于典型被动攻击的是( )。
A、拒绝服务攻击 B、会话拦截 C、系统干涉 D、修改数据命令
补充解析
按本题用词,答案:B,会话拦截。 这里把“拦截”理解为对会话内容的监听或截获,没有改写、注入或接管通信。
若“会话拦截”实际指会话劫持、冒用令牌并接管会话,就属于主动攻击。判断应看行为,不能只见到“会话”二字就选被动。拒绝服务、系统干涉、修改数据命令均含主动干预。
例题 13:重复发送已接收报文
原课件:网络安全威胁,例题 2。
攻击者通过发送一个目的主机已经接收过的报文来达到攻击目的,这种攻击方式属于( )攻击。
A、重放 B、拒绝服务 C、数据截获 D、数据流分析
补充解析
答案:A,重放。 关键字不是“获取报文”,而是“已接收过”“再次发送”。仅截获是被动收集;把旧报文重新注入通信过程是主动行为。即使原报文的签名正确,也不自动说明这次操作是新的有效请求。
Kerberos 与防重放:验证“是不是本次请求”
Kerberos 是基于可信密钥分发中心 KDC、票据和对称密码的网络认证机制。客户端通常先取得票据授予票据 TGT,再请求特定服务的票据,最后用服务票据与认证器访问服务,避免向每一个业务服务重复发送长期口令。
重放攻击**复用曾经有效的报文。因此仅有正确签名、正确密钥或用户 ID 还不够,还要验证请求的**新鲜性。Kerberos 的认证器携带受保护的时间戳,服务端结合允许的时钟偏差和重放缓存检查:过期的拒绝,时间窗内已经使用过的也拒绝。只检查“时间还没过期”仍可能允许时间窗内的重复请求。
其他协议也可以用随机挑战值(nonce)或序列号识别重复;这些值须与被认证的消息绑定并被正确校验,随意加一个可篡改的时间字段不能防重放。
DoS、SQL 注入与防护对象
DoS(拒绝服务)主要破坏**可用性**,例如耗尽资源或触发服务缺陷,使正常用户无法使用;DDoS 是由多个来源协同发起的拒绝服务。它不以窃取密码为定义,也不只限于“大量请求”一种方式。
SQL 注入的根本问题是:应用把不可信输入拼进 SQL,使原本的数据被当成语法执行。它可能绕过预期的查询限制、读取或修改数据,具体能力受应用数据库账号的权限等条件限制,不等于一定拿到了数据库管理员账号。
防护优先使用参数化查询,将语句结构与参数数据分开;动态表名等不能直接作为普通值参数的位置需使用允许列表。配合最小权限、输入校验和漏洞修复。WAF 可辅助识别、阻断部分恶意 Web 请求;单纯关键词黑名单容易被绕过,不能替代修复注入根因。IDS 主要检测和告警,不能直接把“检测到”理解成“已经阻断”。
网站篡改还可能由口令泄露、权限配置错误或主机失陷引起,所以杀毒软件、包过滤、WAF 各有保护范围,没有一项能自动防住所有篡改。端口扫描则是根据端口响应探测暴露服务,和“发现应用漏洞”“清除病毒”不是同一任务。
泄露数据相关术语要按所处环节区分:
| 术语 | 主要含义 |
|---|---|
| 拖库 | 非法取得、导出数据库资料,强调数据被窃取 |
| 洗库 | 对取得的数据清理、去重、筛选或加工 |
| 撞库 | 用已泄露的账号口令尝试其他服务,利用口令复用;区别于不依赖这批泄露凭据的普通猜测 |
| 社工库 | 汇集、关联泄露个人资料等形成的数据集合,不是某一种单独的攻击步骤 |
**供应链投毒**则利用依赖包、开发工具、构建或更新发布流程,让恶意内容进入用户信任的软件。例如业务代码本身未改,受污染的依赖仍可能随发布包交付。核验依赖来源、限制构建权限并审查发布内容有助于减少风险;签名主要证明签署来源和签后完整性,若构建过程或签名权限已被控制,签名有效也不证明代码无害。**零日**强调漏洞此前未被厂商或相关防御方知悉、缺少提前修补机会的时间窗口,与“从供应链进入”是不同维度。已公开很久但仍未修补的漏洞,不因此自动属于零日;攻击者也可能在公开前已掌握漏洞一段时间,不要求刚发现就立即利用。
病毒、蠕虫与木马
课件中的病毒定义强调破坏计算机功能或数据、影响使用,并能自我复制的指令或代码;常见特征包括隐蔽性、传染性、潜伏性、触发性和破坏性。不同恶意软件不一定具备所有特征,不能把这张特征表当作严格的必要条件集合。
| 概念 | 主要区别 |
|---|---|
| 传统计算机病毒 | 通常依附宿主文件、引导区等,随宿主执行而复制或感染 |
| 蠕虫 | 通常作为独立程序传播,不依赖传统宿主文件感染;常利用网络传播 |
| 特洛伊木马 | 伪装成有用或正常程序,执行未授权恶意功能;不以自我复制为必要特征 |
| 后门 | 绕过正常认证或控制的访问路径;木马可能安装后门,但二者并非同义词 |
广义日常用语有时把各类恶意软件都叫“病毒”,做题时须识别这个口径;技术分类应予区分。
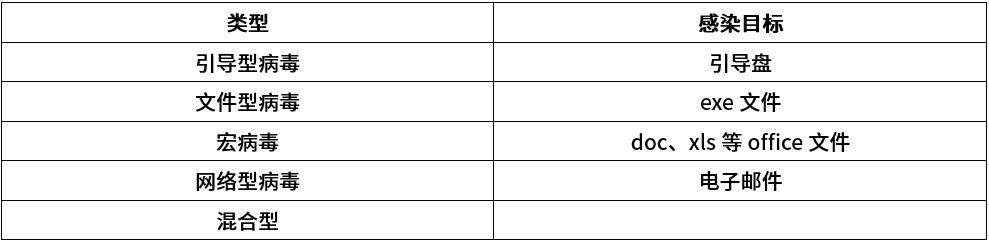
原图列出引导型、文件型、宏病毒、网络型与混合型:引导型关联启动区域,文件型常见于可执行文件,宏病毒利用文档宏。“网络型病毒=电子邮件”过窄,邮件只是传播渠道之一;“感染对象”和“传播渠道”也不是同一分类维度。
特别区分: 永恒之蓝(EternalBlue)指针对 SMB 漏洞的利用方式/工具,不是病毒名称;它曾被 WannaCry 等恶意软件用于传播。DDoS 是攻击方式,既可能由恶意软件控制的设备发起,也可能由其他手段实施,不能据此把 DDoS 归为病毒。
常见恶意软件名称与防治边界
| 名称 | 本类考试常见分类 | 理解依据 |
|---|---|---|
| 红色代码(Code Red) | 网络蠕虫 | 利用网络服务漏洞自行传播 |
| 爱虫(ILOVEYOU) | 邮件蠕虫 | 借助邮件等机制自传播 |
| 冰河 | 远程控制木马 | 攻击者控制受害主机,不以自我复制为定义 |
| 震网(Stuxnet) | 蠕虫 | 具有传播能力,并携带针对工业控制系统的破坏功能 |
| 熊猫烧香 | 兼有文件感染与蠕虫式传播 | 一个样本可具有多种机制,分类不一定互斥 |
传统远程控制木马中,攻击者常运行“客户端/控制端”,受害机运行“服务端/被控端”。这是传统命名方式,不代表所有木马都由攻击者主动连接,某些实现由被控端反向建立连接。Sniffer 是抓包分析工具的通称,仅凭名字不能认定为木马。
防病毒软件直接负责识别、阻断、清除部分恶意代码,应及时更新;补丁、最小权限、访问限制和备份分别减少入侵机会、限制损害、支持恢复。备份用于恢复,不直接阻止感染;更新病毒库也不能保证查出所有未知恶意代码。
例题 14:病毒的常见特征
原课件:网络安全威胁,例题 1。
计算机病毒的特征不包括( )。
A、传染性 B、触发性 C、隐蔽性 D、自毁性
补充解析
答案:D,自毁性。 传染性、触发性、隐蔽性是本课件列举的常见特征。“自毁”不是普遍特征;即便个别恶意程序会删除自身,也不能把它当成病毒的定义条件。
例题 15:哪些不是计算机病毒
原课件:网络安全威胁,例题 2。
下列不属于计算机病毒的是( )。
A、永恒之蓝 B、蠕虫 C、特洛伊木马 D、DDOS
补充解析
按教材把恶意软件广义称作病毒的惯例,预期可能选 D(DDOS);题目存在多解,不能作为严格单选题使用。
- A 永恒之蓝是漏洞利用方式/工具,不是病毒。
- B 蠕虫属于恶意软件,严格分类与传统病毒不同。
- C 特洛伊木马也属于恶意软件,但并非传统的自我复制型病毒。
- D DDoS 是分布式拒绝服务攻击方式,不是病毒。
因此,即便采用较宽的“病毒=恶意软件”口径,A、D 仍都不应直接归入病毒。不要为了迁就单选答案,把永恒之蓝和木马背成传统病毒。
专项题库练习(14 题)
本小节对应题库练习共 14 道题目,题目覆盖本节考点,答案与解析默认折叠。
题目 001
来源:知识点练习「信息安全」第 1 题(原站入口)。
判断关于木马程序的说法,选择正确项( )。
-
A. 木马程序主要通过移动磁盘传播
-
B. 木马程序的客户端运行在攻击者的机器上
-
C. 木马程序的目的是使计算机或网络无法提供正常的服务
-
D. Sniffer是典型的木马程序
答案与解析
平台答案:B。
整理解析
选B。传统远程控制木马中,攻击者运行控制端(客户端),受害主机运行被控端(服务端);其他通信实现的命名可能不同。木马常伪装成正常文件,经下载、邮件附件等途径进入系统,不能以移动磁盘概括其主要传播方式。使服务不可用是拒绝服务攻击的典型目标,木马还可窃密或远程控制;Sniffer属于抓包分析工具,名称本身不代表木马。
题目 005
来源:知识点练习「信息安全」第 5 题(原站入口)。
关于拒绝服务攻击,选择不正确的说法( )。
-
A. 拒绝服务攻击的目的是使计算机或者网络无法提供正常的服务
-
B. 拒绝服务攻击是不断向计算机发起请求来实现的
-
C. 拒绝服务攻击会造成用户密码的泄漏
-
D. DDoS是一种拒绝服务攻击形式
答案与解析
平台答案:C。
整理解析
平台选C。DoS主要破坏可用性,使正常用户无法使用服务;密码泄漏属于机密性受损,并非DoS本身的必然后果。DDoS表示分布式拒绝服务。B描述了持续请求耗尽资源这一常见方式,却不能概括全部DoS,触发实现缺陷也可能使服务停止。原解析把“不会泄漏密码”说成绝对结论也不严谨:复合攻击可能同时造成其他损害。
题目 006
展开题目 006(先作答,再查看解析)
来源:知识点练习「信息安全」第 6 题(原站入口)。
四个程序中,哪一个不属于蠕虫病毒( )?
-
A. 熊猫烧香
-
B. 红色代码
-
C. 冰河
-
D. 爱虫病毒
答案与解析
平台答案:C。
整理解析
选C,冰河通常归类为远程控制木马。红色代码是网络蠕虫,爱虫具有邮件自传播特征;熊猫烧香兼有文件感染和蠕虫式传播能力,按本题教材分类列入蠕虫。恶意程序可以同时具有多种行为,分类不一定互斥。
题目 011
展开题目 011(先作答,再查看解析)
来源:知识点练习「信息安全」第 11 题(原站入口)。
下列行为中,哪一项不属于主动攻击( )?
-
A. 流量分析
-
B. 重放
-
C. IP地址欺骗
-
D. 拒绝服务
答案与解析
平台答案:A。
整理解析
选A。流量分析观察通信量、时序或双方关系等特征,不必修改或注入通信,属于被动攻击。重放会重新注入已获取的信息,IP地址欺骗伪造通信身份,拒绝服务干扰正常运行,均归入主动攻击。
题目 013
展开题目 013(先作答,再查看解析)
来源:知识点练习「信息安全」第 13 题(原站入口)。
准备攻击远程主机时,通常用哪种技术探测该主机的状态( )?
-
A. 病毒查杀
-
B. 端口扫描
-
C. QQ聊天
-
D. 身份认证
答案与解析
平台答案:B。
整理解析
选B。端口扫描通过端口响应判断服务暴露情况及可能的主机状态,属于探测技术;查毒、聊天和身份认证不承担该目的。扫描结果也可能受防火墙和丢包影响,不能单凭无响应判定主机离线。
题目 022
展开题目 022(先作答,再查看解析)
来源:知识点练习「信息安全」第 22 题(原站入口)。
下列攻击行为中,哪一种属于典型的被动攻击( )?
-
A. 拒绝服务攻击
-
B. 会话拦截
-
C. 系统干涉
-
D. 修改数据命令
答案与解析
平台答案:B。
整理解析
平台选B,只有把“会话拦截”理解为仅监听、截获会话信息而不修改或使用会话时,才可归入被动攻击。原解析却将其定义为“未授权使用一个已经建立的会话”,这相当于会话劫持,应属主动攻击,前后口径冲突。拒绝服务、干涉系统运行和修改数据命令均主动改变或破坏系统行为;若按原解析对B的定义,四项中没有明确的被动攻击。
题目 029
展开题目 029(先作答,再查看解析)
来源:知识点练习「信息安全」第 29 题(原站入口)。
攻击者把目的主机已经收到过的报文再次发送,以达到攻击目的,这属于哪种攻击( )?
-
A. 重放
-
B. 拒绝服务
-
C. 数据截获
-
D. 数据流分析
答案与解析
平台答案:A。
整理解析
选A。重放攻击利用以前有效的报文再次触发认证或业务处理,区别在于重新发送旧消息。截获和流量分析主要观察信息,拒绝服务主要破坏服务可用性,均不是题述行为的直接分类。
题目 031
展开题目 031(先作答,再查看解析)
来源:知识点练习「信息安全」第 31 题(原站入口)。
下列哪一项不属于计算机病毒的特征( )?
-
A. 传染性
-
B. 触发性
-
C. 隐蔽性
-
D. 自毁性
答案与解析
平台答案:D。
整理解析
选D。教材常列病毒的传染性、隐蔽性、潜伏性、破坏性和触发性等特征,自毁并不是其一般特征。某些恶意程序可以带有删除自身的行为,但不能据此把自毁性当作计算机病毒的普遍属性。
题目 038
展开题目 038(先作答,再查看解析)
来源:知识点练习「信息安全」第 38 题(原站入口)。
Stuxnet(震网)是一种利用系统漏洞攻击工业控制系统、破坏工业基础设施的恶意代码。它属于以下哪一类?
-
A. 引导区病毒
-
B. 宏病毒
-
C. 木马病毒
-
D. 蠕虫病毒
答案与解析
平台答案:D。
整理解析
选 D。震网具有自我复制与传播能力,并携带针对工业控制系统的破坏功能,因此主要归类为蠕虫。分类依据是其传播机制,不能仅因具有破坏或控制功能就归为木马。
题目 042
展开题目 042(先作答,再查看解析)
来源:知识点练习「信息安全」第 42 题(原站入口)。
Kerberos 系统可在报文中加入哪一项信息来防止重放攻击?
-
A. 会话密钥
-
B. 时间戳
-
C. 用户ID
-
D. 私有密钥
答案与解析
平台答案:B。
整理解析
选 B。Kerberos认证器带有受保护的时间戳,服务器检查其是否落在允许的时钟偏差范围内,并用重放缓存拒绝重复认证器。时间戳提供新鲜性线索;若只检查“时间还新”,却不检查重复,攻击者仍可在允许时间窗内重放。
题目 049
展开题目 049(先作答,再查看解析)
来源:知识点练习「信息安全」第 49 题(原站入口)。
以下哪一种攻击,以使目标无法继续提供服务为首要目的?
-
A. 跨站脚本
-
B. 拒绝服务
-
C. 信息篡改
-
D. 口令猜测
答案与解析
平台答案:B。
整理解析
选 B。拒绝服务攻击直接针对可用性,使合法用户不能正常取得服务。其他攻击也可能间接导致服务中断,但题目强调的是这一攻击类型的首要目标,而不是断言它们永远不影响服务。
题目 051
展开题目 051(先作答,再查看解析)
来源:知识点练习「信息安全」第 51 题(原站入口)。
SQL 是数据库的结构化查询语言。SQL 注入攻击的首要目标是下面哪一项?
-
A. 破坏Web服务
-
B. 窃取用户口令等机密信息
-
C. 攻击用户浏览器,以获得访问权限
-
D. 获得数据库的权限
答案与解析
平台答案:D。
整理解析
平台选 D,着眼于攻击者获得非预期的数据库操作能力。SQL注入把不可信输入误当成SQL语句的一部分,使数据库在应用已有权限下执行非预期操作;这不一定意味着取得独立数据库账号或管理员权限。窃取口令只是可能的具体目的之一,不能把所有注入攻击都限定为这一目的。
题目 060
展开题目 060(先作答,再查看解析)
来源:知识点练习「信息安全」第 60 题(原站入口)。
下列哪一项不属于计算机病毒?
-
A. 永恒之蓝
-
B. 蠕虫
-
C. 特洛伊木马
-
D. DDOS
答案与解析
平台答案:D。
整理解析
平台答案保留 D。DDoS是分布式拒绝服务攻击方式,不是病毒程序。但A也有分类问题:EternalBlue(永恒之蓝)是针对SMB漏洞的利用工具,不能与利用它传播的WannaCry等恶意软件混为一谈。蠕虫、木马在严格术语中也与病毒有区别,只是在本题采用的广义恶意软件分类中被并列。因此即便接受这种宽泛分类,A仍使“只有D不属于”的结论不严谨。 原页已核实:A仅写“永恒之蓝”,题干无其他限定,平台确为D。
题目 061
展开题目 061(先作答,再查看解析)
来源:知识点练习「信息安全」第 61 题(原站入口)。
关于杀毒软件,下面哪一项说法错误?
-
A. 应当为计算机安装杀毒软件并及时更新病毒库信息
-
B. 安装杀毒软件可以有效防止蠕虫病毒
-
C. 安装杀毒软件可以有效防止网站信息被篡改
-
D. 服务器操作系统也需要安装杀毒软件
答案与解析
平台答案:C。
整理解析
选 C。网站篡改可能源于Web应用漏洞、失窃账号或错误权限,单靠杀毒软件不能可靠阻止。杀毒软件可以识别和阻断部分恶意代码,但及时更新也不保证拦截所有蠕虫;服务器同样需要与其系统、用途和风险相适应的恶意代码防护。
网络安全控制技术
存储安全、用户识别与访问控制
课件将信息存储安全概括为:信息使用安全(标识与验证、存取权限控制、安全问题跟踪)、系统安全监控、病毒防治、数据加密和抵御非法攻击。补充: 备份与恢复、密钥保护、数据销毁也影响存储安全;冗余不能代替可恢复的备份。
用户识别与验证用于确认访问者身份。常见方式包括口令、生物特征、U 盾等安全设备与多因素认证。多因素要求不同类别的证据,例如“知道的秘密+持有的设备”;输入两个密码通常不构成两个不同因素。
| 环节 | 回答的问题 | 例子 |
|---|---|---|
| 标识 | 你声明自己是谁 | 用户名、账户编号 |
| 认证 | 如何验证这个声明 | 口令、设备签名、生物特征 |
| 授权 | 允许你做什么 | 允许读取某个目录 |
| 访问控制执行 | 当前请求是否符合权限规则 | 拒绝没有写权限的请求 |
| 审计 | 实际发生了什么,可否追溯 | 访问日志、权限变更记录 |
ACL 是访问控制列表。本课件主要指路由器、三层交换机或防火墙上的网络 ACL:按源/目的地址、协议、端口等条件允许或丢弃报文。ACL 也可用于文件权限,并非只指包过滤;网络地址符合规则也不等于用户身份已被验证。
访问控制的经典三种模型按**谁决定权限、依据什么决定**区分:
| 模型 | 决策依据 | 小例子 |
|---|---|---|
| DAC,自主访问控制 | 资源所有者等在系统允许范围内自行授权 | 文件所有者把读权限授予同事 |
| MAC,强制访问控制 | 系统强制执行安全标记及相应策略,普通用户不能自行放宽 | 按数据密级、用户许可级别和流向规则限制访问 |
| RBAC,基于角色的访问控制 | 权限分配给角色,用户通过角色取得权限 | 将报销审核权限授予审核员角色,再安排员工担任该角色 |
MAC 在这里是**强制访问控制**,不是消息认证码或 MAC 地址。按时间限制访问可以成为策略条件,但不替代题目采用的这组三类;实际系统还可组合这些模型。RBAC 也不意味着任何用户都能自行选择高权限角色。
单因素口令可能被猜测、复用、钓鱼或窃取;多因素可以提高攻击门槛,但不能仅凭“生物特征”“U 盾”名称断言任何实现都绝对安全。判断强弱时还要看私钥保护、设备可信度和具体威胁。
漏洞扫描:发现风险,不能预测必然事件
漏洞扫描与评估可检查已知漏洞、服务及版本、错误配置与暴露情况,生成风险报告和修复建议,帮助安排处置优先级。课件列举的能力包括漏洞检测、服务信息收集、风险测评等;部分评估流程可能结合模拟攻击。
纠正原文: 扫描不能“具体指证将要发生的行为和后果”,只能在现有检测能力和证据下评估风险,存在误报、漏报及未知漏洞。单纯扫描不等于自动修复;修复后仍需复核。此处仅整理概念,不涉及实际扫描。
IDS 与 IPS
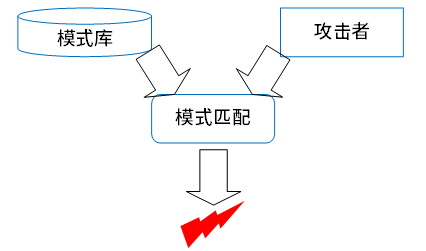
IDS(Intrusion Detection System,入侵检测系统)分析流量、日志或主机行为,识别可疑活动并告警。课件的模式库匹配是**基于特征/签名的检测**;IDS 还可使用异常检测,判断行为是否偏离正常基线。
| 对比点 | IDS | IPS |
|---|---|---|
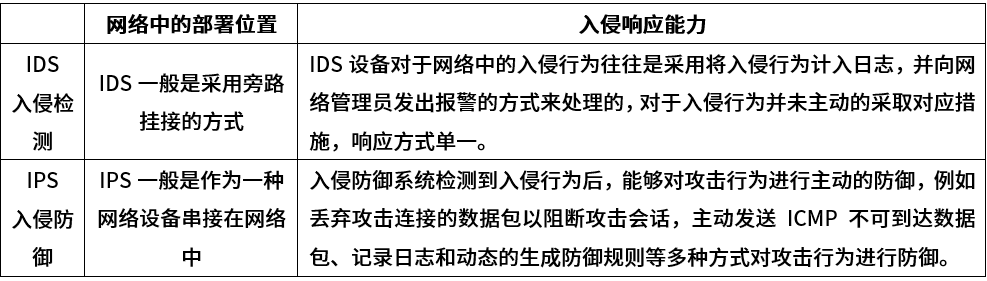
| 主要职责 | 检测、记录、告警 | 在检测基础上阻断或限制攻击 |
| 网络型常见部署 | 旁路接收镜像流量 | 串联于通信路径 |
| 主要风险 | 告警误报、漏报、响应滞后 | 除误报漏报外,误阻断可能影响业务可用性 |
补充说明: 旁路/串联是常见网络设备部署,不涵盖所有主机型方案。IDS 也可能通过联动系统触发处置,不能说“永远只能报警”;IPS 的典型能力是直接控制通信。模式匹配不是 IDS 的唯一方法,发现异常也不等于已证实攻击。
防火墙与安全区域
防火墙依据策略控制不同安全区域之间的通信,常见能力包括访问控制、日志与审计、内容检查、集中管理及设备自身安全保障。产品可能还集成流量控制、NAT、VPN 等功能;这些功能并非每台防火墙的必备项。
纠正原文: 内部网络不能天然视为完全可信。部署防火墙后,允许的业务流量仍可能携带攻击,内网也可能存在恶意软件、被盗账户、内部攻击或绕过边界的连接。内网安全管理不能简化成只管理防火墙。
| 检查方式 | 关注的信息 | 能力边界 |
|---|---|---|
| 包过滤 | 网络与传输首部,如地址、端口、协议 | 不理解全部应用语义 |
| 状态检测 | 报文与连接状态的关系 | 有效连接不代表业务内容无害 |
| 应用代理/应用级网关 | 特定应用协议与请求内容 | 需支持相应协议,处理成本受部署与流量影响 |
| WAF | HTTP 等 Web 应用流量 | 专注 Web 场景,不等于所有类型的应用网关 |
“层次越高安全性必然越高、效率必然越低”过于绝对。更深入的检查通常增加处理工作,但实际效果还取决于硬件、规则、协议支持、加密可见性、配置和威胁模型。
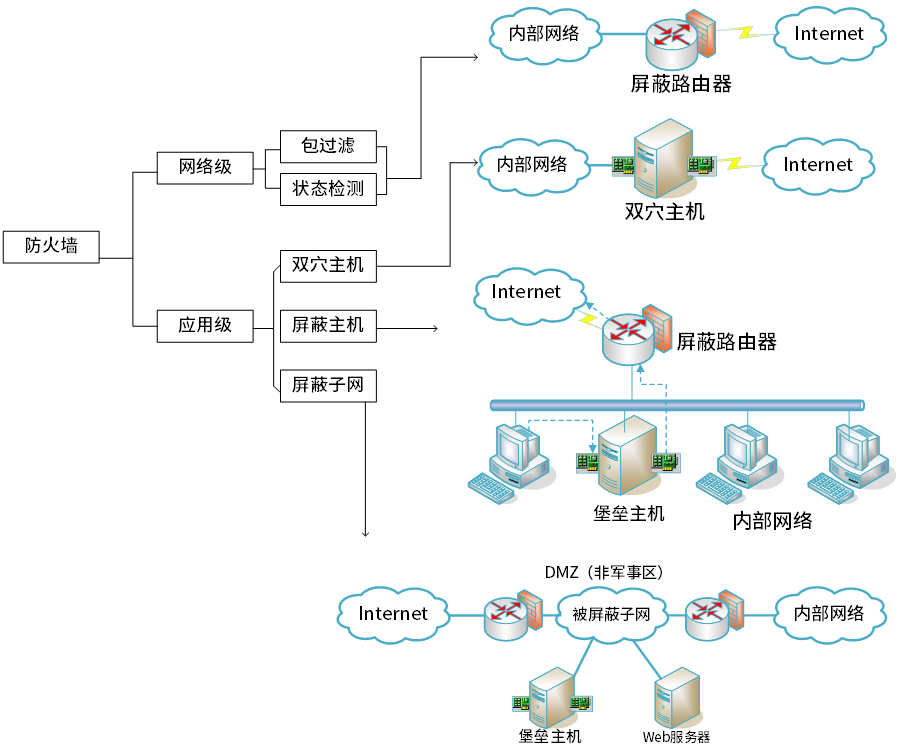
读图补充: 图中同时出现“检查方式”和“部署结构”,不要把它们当作同一维度。双穴主机有两个网络接口;屏蔽主机将过滤设备与堡垒主机结合;屏蔽子网在外网和内网之间设置独立区域(常称 DMZ)放置对外服务。现代单台多接口防火墙也可划分 DMZ,未必物理上必须是图示的两台路由器。
DMZ 通常放置对外提供服务的 Web、邮件等服务器,并按需要限制其访问内网;核心业务数据库通常进一步置于受保护的内部区域。教材常按外网、DMZ、内网描述由低到高的保护程度,但位于内网并不表示可以免认证或不受监控。
ACL、NAT 与安全网关解决的问题不同: ACL 决定哪些流量获准通过;SNAT 转换源地址,DNAT 转换目的地址,主要处理地址映射。地址被隐藏或改写不等于完成授权。网络包过滤一般检查 IP、协议、端口等首部;应用代理和 WAF 才进一步关注相应应用协议的内容。
例题 16:入侵检测与漏洞扫描
原课件:网络安全控制技术,例题 1。
( )不属于入侵检测技术。
A、专家系统 B、模型检测 C、简单匹配 D、漏洞扫描
补充解析
答案:D,漏洞扫描。 专家系统、模型检测和模式匹配可以用于判断当前活动是否可疑;漏洞扫描主要寻找系统弱点与错误配置。两者可以相互配合,但核心任务不同。此题“简单匹配”按特征/模式匹配理解。
例题 17:访问控制的任务
原课件:网络安全控制技术,例题 2。
访问控制是对信息系统资源进行保护的重要措施,适当的访问控制能够阻止未经授权的用户有意或者无意地获取资源。计算机系统中,访问控制的任务不包括( )。
A、审计 B、授权 C、确定存取权限 D、实施存取权限
补充解析
按本课件的狭义划分,答案:A,审计。 授权、确定权限、实施权限属于访问控制;审计主要记录、检查和追溯行为。实际安全系统常把访问控制与审计结合,广义访问控制体系也会包含审计支持,不能据本题得出“不需要审计”的结论。
例题 18:防火墙的功能
原课件:网络安全控制技术,例题 3。
以下关于防火墙功能特性的叙述中,不正确的是( )。
A、控制进出网络的数据包和数据流向 B、提供流量信息的日志和审计
C、隐藏内部IP以及网络结构细节 D、提供漏洞扫描功能
补充解析
按通用核心功能,答案:D,提供漏洞扫描功能。 防火墙控制通信并可记录日志,NAT 等能力可以隐藏部分内部地址细节;漏洞扫描是另一类检测任务。
现代一体化产品可能集成扫描能力,这不改变基础概念的区分。C 也依赖具体部署,桥接或不使用 NAT 的防火墙并不自动隐藏所有内部 IP 和网络结构。
例题 19:应用层通信监控和过滤
原课件:网络安全控制技术,例题 4。
( )防火墙是内部网和外部网的隔离点,它可对应用层的通信数据流进行监控和过滤。
A、包过滤 B、应用级网关 C、数据库 D、Web
补充解析
预期答案:B,应用级网关。 “应用层通信数据流”提示通用的应用代理/网关能力;普通包过滤主要依据首部信息。
D 若指 Web 应用防火墙,也确实处理特定应用层流量,但题干没有限定 HTTP/Web 场景,教材通常期待上位概念 B。识别的是“通用应用网关”与“Web 专用防护”的范围,而不是断言 Web 防火墙不工作在应用层。
专项题库练习(17 题)
本小节对应题库练习共 17 道题目,题目覆盖本节考点,答案与解析默认折叠。
题目 002
来源:知识点练习「信息安全」第 2 题(原站入口)。
比较防火墙工作层次与处理效率、安全性的关系,选择正确说法( )。
-
A. 防火墙工作层次越低,工作效率越高,安全性越高
-
B. 防火墙工作层次越低,工作效率越低,安全性越低
-
C. 防火墙工作层次越高,工作效率越高,安全性越低
-
D. 防火墙工作层次越高,工作效率越低,安全性越高
答案与解析
平台答案:D。
整理解析
平台选D。按教材的简化比较,高层防火墙能检查更多应用语义,但通常需要更多处理;低层过滤的检查范围较窄,开销通常较小。这是同等条件下的概括,不能断言层次越高就必然越安全或越慢,实际还取决于规则、实现、硬件和流量。
题目 003
来源:知识点练习「信息安全」第 3 题(原站入口)。
对于包过滤防火墙与代理服务防火墙,哪项说法正确( )?
-
A. 包过滤成本技术实现成本较高,所以安全性能高
-
B. 包过滤技术对应用和用户是透明的
-
C. 代理服务技术安全性较高,可以提高网络整体性能
-
D. 代理服务技术只能配置成用户认证后才建立连接
答案与解析
平台答案:B。
整理解析
选B。包过滤依据地址、端口等报头信息决定放行,通常不要求应用或用户参与,因而具有透明性。成本高不必然带来安全性高;代理可检查应用通信,但增加处理和连接中介开销,不能据此保证整体网络性能提升。是否要求用户认证属于可配置策略,D的“只能”不成立。
题目 004
展开题目 004(先作答,再查看解析)
来源:知识点练习「信息安全」第 4 题(原站入口)。
网络部署中,哪类服务器通常安排在DMZ区( )?
-
A. 网络管理服务器
-
B. Web服务器
-
C. 入侵检测服务器
-
D. 财务管理服务器
答案与解析
平台答案:B。
整理解析
选B。DMZ用于隔离需要对外提供服务的主机,公开Web服务器是典型对象,并通过访问控制限制其与内网的通信。财务和网络管理等敏感系统通常留在受保护的内网;入侵检测的部署位置则取决于监测范围。
题目 012
展开题目 012(先作答,再查看解析)
来源:知识点练习「信息安全」第 12 题(原站入口)。
下列哪一项不属于防火墙的功能( )?
-
A. 记录访问过程
-
B. 查毒
-
C. 包过滤
-
D. 代理
答案与解析
平台答案:B。
整理解析
平台选B。按传统教材的基本功能划分,防火墙负责访问控制,可实现包过滤、代理和访问日志;查杀病毒属于专用反恶意软件功能。此结论限定于基本防火墙模型,实际的统一威胁管理或新一代防火墙可能集成恶意软件检测,不能笼统断言所有防火墙都不具备查毒能力。
题目 023
展开题目 023(先作答,再查看解析)
来源:知识点练习「信息安全」第 23 题(原站入口)。
哪一项不属于入侵检测技术( )?
-
A. 专家系统
-
B. 模型检测
-
C. 简单匹配
-
D. 漏洞扫描
答案与解析
平台答案:D。
整理解析
选D。专家系统、模型检测和简单匹配可用于识别入侵行为或异常;漏洞扫描主要查找系统弱点,和对实际入侵迹象进行检测的目标不同。两类工具可以配合使用,但不能因此视为同一种技术。
题目 024
展开题目 024(先作答,再查看解析)
来源:知识点练习「信息安全」第 24 题(原站入口)。
关于防火墙的功能特性,选择不正确的说法( )。
-
A. 控制进出网络的数据包和数据流向
-
B. 提供流量信息的日志和审计
-
C. 隐藏内部IP以及网络结构细节
-
D. 提供漏洞扫描功能
答案与解析
平台答案:D。
整理解析
平台选D。传统防火墙进行流量访问控制并记录日志,可结合NAT或代理隐藏内部地址和结构;主动查找主机漏洞属于漏洞扫描的职责。实际安全产品可能集成多种功能,因此D的排除依据是基本功能分类,不能理解成任何防火墙产品都无法提供扫描能力。
题目 034
展开题目 034(先作答,再查看解析)
来源:知识点练习「信息安全」第 34 题(原站入口)。
哪种防火墙作为内网与外网的隔离点,能够监控、过滤应用层通信数据流( )?
-
A. 包过滤
-
B. 应用级网关
-
C. 数据库
-
D. Web
答案与解析
平台答案:B。
整理解析
平台选B。应用级网关通过应用代理处理两侧通信,可理解并检查应用协议内容;传统包过滤主要依据网络层和传输层报头,不能笼统归为只处于网络层与链路层之间。B对应题目所考的通用防火墙类型;Web应用防火墙也可以检查、过滤应用层流量,原解析若把D排除为“不具备该能力”则不成立,应按通用分类与具体应用防护的侧重点理解。
题目 046
展开题目 046(先作答,再查看解析)
来源:知识点练习「信息安全」第 46 题(原站入口)。
访问控制保护信息系统资源,阻止未获授权的用户有意或无意地获取资源。下面哪一项不属于计算机系统访问控制的任务?
-
A. 审计
-
B. 授权
-
C. 确定存取权限
-
D. 实施存取权限
答案与解析
平台答案:A。
整理解析
按题目对安全机制的职责划分选 A。授权、确定权限和执行权限限制直接决定能否访问;审计侧重记录、检查访问行为并支持追溯。两者职责不同但会相互配合,平台说审计“与访问控制无关”过于绝对。
题目 053
展开题目 053(先作答,再查看解析)
来源:知识点练习「信息安全」第 53 题(原站入口)。
下列哪一项是有效防治计算机病毒的策略?
-
A. 部署防火墙
-
B. 部署入侵检测系统
-
C. 安装并及时升级防病毒软件
-
D. 定期备份数据文件
答案与解析
平台答案:C。
整理解析
选 C。及时更新的防病毒软件直接承担恶意代码识别、阻断和清除,是四项中最直接的措施。防火墙或入侵检测可辅助限制传播、发现异常,备份可支持感染后的恢复;不能因此说这些措施毫无价值,也不能认为只装防病毒软件就能保证不感染。
题目 056
展开题目 056(先作答,再查看解析)
来源:知识点练习「信息安全」第 56 题(原站入口)。
包过滤防火墙检查的是以下哪一层的数据报文?
-
A. 应用层
-
B. 物理层
-
C. 网络层
-
D. 链路层
答案与解析
平台答案:C。
整理解析
选 C。传统包过滤以IP分组为检查对象,依据地址、协议等字段决定放行或丢弃,所以归为网络层防火墙。它也常读取TCP/UDP端口等传输层字段,“网络层”不表示只能看IP首部、更不表示能理解全部应用内容。
题目 057
展开题目 057(先作答,再查看解析)
来源:知识点练习「信息安全」第 57 题(原站入口)。
防火墙通常划分内网、外网和 DMZ 三个区域。按受保护程度从低到高排列,哪一种次序正确?
-
A. 内网、外网和DMZ
-
B. 外网、 DMZ和内网
-
C. DMZ、内网和外网
-
D. 内网、DMZ和外网
答案与解析
平台答案:B。
整理解析
按传统三区部署模型选 B,即外网、DMZ、内网。DMZ承载需要对外提供的服务,并与内部资源隔离;区域名称本身不产生保护,实际访问范围仍由具体规则决定。
题目 058
展开题目 058(先作答,再查看解析)
来源:知识点练习「信息安全」第 58 题(原站入口)。
用户在电子商务网站通过网上银行付款时,Internet 与银行专用网之间的数据交换必须经过以下哪一种设施?
-
A. 支付网关
-
B. 防病毒网关
-
C. 出口路由器
-
D. 堡垒主机
答案与解析
平台答案:A。
整理解析
选 A。支付网关承担支付业务接口和交易信息转换、转送等职责,将互联网侧的支付请求与金融机构处理系统衔接起来。普通路由器负责网络转发,防病毒网关或堡垒主机并不替代这一支付业务接口。
题目 062
展开题目 062(先作答,再查看解析)
来源:知识点练习「信息安全」第 62 题(原站入口)。
在出口防火墙上配置下面哪种功能,可阻止外部未授权用户访问内部网络?
-
A. ACL
-
B. SNAT
-
C. 入侵检测
-
D. 防病毒
答案与解析
平台答案:A。
整理解析
选 A。ACL按照源地址、目标地址、协议、端口等规则决定流量是否获准通过,用于落实边界访问策略。SNAT的主要作用是转换源地址,不等同于授权策略;入侵检测和防病毒也不能替代明确的访问控制规则。
题目 063
展开题目 063(先作答,再查看解析)
来源:知识点练习「信息安全」第 63 题(原站入口)。
SQL 注入是一种常见的 Web 攻击。以下哪种手段不能有效防御它?
-
A. 对用户输入做关键字过滤
-
B. 部署Web应用防火墙进行防护
-
C. 部署入侵检测系统阻断攻击
-
D. 定期扫描系统漏洞并及时修复
答案与解析
平台答案:C。
整理解析
平台选 C,按传统被动IDS主要检测告警、并不直接阻断来判断;能内联阻断的通常称为IPS,联动防御系统也不能一概排除。题目把A的关键字过滤列为有效防御也有局限:黑名单容易被绕过,不能替代参数化查询等将数据与SQL语法分离的措施。WAF和漏洞扫描、修复可辅助防御,均不意味着无需修复应用中的注入缺陷。
题目 065
展开题目 065(先作答,再查看解析)
来源:知识点练习「信息安全」第 65 题(原站入口)。
以下认证方式中,哪一种的安全性较低?
-
A. 生物认证
-
B. 多因子认证
-
C. 口令认证
-
D. U盾认证
答案与解析
平台答案:C。
整理解析
按通常的单因素口令与增强认证方式比较,平台选 C。口令可能被猜中、复用、窃取或通过钓鱼骗取;多因子认证等可增加攻击门槛。但安全性取决于实现和威胁场景,不能说生物特征、多因子认证或U盾一律“唯一且无法复制”;它们仍可能受到仿冒、终端失陷等影响。
题目 066
展开题目 066(先作答,再查看解析)
来源:知识点练习「信息安全」第 66 题(原站入口)。
某单位的网站首页遭到恶意篡改,应部署以下哪种设备来阻止恶意攻击?
-
A. 数据库审计
-
B. 包过滤防火墙
-
C. Web应用防火墙
-
D. 入侵检测
答案与解析
平台答案:C。
整理解析
四项中选 C。Web应用防火墙能按HTTP请求内容等应用特征识别和阻断部分Web攻击,比普通包过滤更贴近题设。WAF不能保证阻止所有篡改:若原因是管理凭据泄露、服务器本机失陷等,还需针对真实入口修复问题。
题目 067
展开题目 067(先作答,再查看解析)
来源:知识点练习「信息安全」第 67 题(原站入口)。
定期使用漏洞扫描系统扫描信息系统和服务器,可以实现下列哪一项?
-
A. 发现高危风险和安全漏洞
-
B. 修复高危风险和安全漏洞
-
C. 获取系统受攻击的日志信息
-
D. 关闭非必要的网络端口和服务
答案与解析
平台答案:A。
整理解析
选 A。漏洞扫描的直接作用是识别并报告可检测到的风险和缺陷;修复、停用服务属于后续处置,获取攻击日志则属于日志采集与分析。修复也不只依赖补丁,可能需要调整配置、权限或更换组件。
安全防范体系
课件按五个层次组织防范措施。这是管理与防护对象的划分,不是 OSI 七层协议模型,实际措施可能跨层发挥作用。
| 层次 | 课件要点 | 题目识别线索 |
|---|---|---|
| 物理环境 | 通信线路可靠性、设备与机房保护、设备备份、防灾防干扰、温湿度与烟尘控制、不间断供电 | 防雷、供电、机房、门禁、线路 |
| 操作系统 | 系统缺陷、身份认证与访问控制、安全配置、漏洞与补丁、恶意软件威胁 | 账户、系统配置、补丁、主机漏洞 |
| 网络 | 网络身份认证、资源访问、传输保密与完整性、远程接入、DNS与路由安全、入侵检测、网络设施防护 | 流量、传输、路由、网络隔离 |
| 应用 | Web、电子邮件、DNS 等服务及其软件和数据安全 | 应用权限、输入处理、业务数据 |
| 管理 | 技术设备管理、安全制度、部门职责、组织与人员角色 | 制度、职责、人员、流程 |
课件的网络层和应用层都提到 DNS,反映防护视角可以交叉;不能靠服务名称机械地排斥另一个层次。严格的管理制度与职责划分能降低风险,但仍须配合技术控制。
内防内控与浏览器无痕模式
内防内控关注已进入组织边界的终端、账户和人员行为:限制未授权接入、按职责授权、检查终端安全状态、执行策略并审计违规。限制终端数量只是可能的管理措施,不能替代对合法终端是否越权的检查。
浏览器无痕模式通常减少会话结束后保留在**浏览器本地**的历史、Cookie 等痕迹;会话期间仍可使用临时数据。用户下载到文件系统的文件和主动保存的书签通常仍保留,网站账号中的记录、网络侧日志也不会因此被删除。无痕模式不等于网络匿名、内容加密或恶意软件防护。
例题 20:针对系统安全的措施
原课件:安全防范体系,例题 1。
在网络设计和实施过程中要采取多种安全措施,其中( )是针对系统安全需求的措施。
A、设备防雷击 B、入侵检测 C、漏洞发现与补丁管理 D、流量控制
补充解析
答案:C,漏洞发现与补丁管理。 “系统安全需求”在本题中侧重操作系统及系统软件的安全缺陷。A 是物理环境措施;B 侧重入侵检测;D 侧重网络流量控制。实际补丁管理也适用于应用软件,本题是在给定选项中找最直接对应关系。
专项题库练习(2 题)
本小节对应题库练习共 2 道题目,题目覆盖本节考点,答案与解析默认折叠。
题目 028
来源:知识点练习「信息安全」第 28 题(原站入口)。
加强网络安全管理中的内防内控,可采用哪些策略( )?
①控制终端接入数量
②对终端访问授权,防止合法终端越权访问
③加强终端安全检查与策略管理
④加强员工上网行为管理与违规审计
-
A. ②③
-
B. ②④
-
C. ①②③④
-
D. ②③④
答案与解析
平台答案:D。
整理解析
平台选D,即②③④:分别落实访问权限、终端安全状态和行为审计。按题意,单纯限制接入数量不足以识别越权、失陷终端或违规行为,因此不选①。数量配额或端口接入数量限制在具体方案中也可能有安全作用,不能扩大为“接入数量与安全毫无关系”。
题目 039
来源:知识点练习「信息安全」第 39、64 题(原站入口)。
浏览器开启无痕模式后,以下哪一项仍会被保存?
-
A. 浏览历史
-
B. 搜索历史
-
C. 下载文件
-
D. 临时文件
答案与解析
平台答案(来源第 39 题):C。
整理解析(来源第 39 题)
选 C。下载文件是用户保存到文件系统的内容,结束无痕会话不会自动删除它。无痕模式通常不把本次浏览记录长期保存在浏览器的常规历史中,但不意味着会话期间从不产生缓存,也不会自动抹去登录网站保存的搜索记录或网络侧日志。
来源第 64 题对照
原题题干
浏览器处于无痕模式时,以下哪一项仍然会保存下来?
原题选项对照
| 原选项 | 内容 | 本页选项 |
|---|---|---|
| A | 浏览历史 | A |
| B | 搜索历史 | B |
| C | 下载的文件 | C |
| D | 临时文件 | D |
原平台答案(来源第 64 题,原题选项):C;对应本页选项:C;本页平台答案:C。
整理解析(来源第 64 题)
选 C。下载文件由用户保存到文件系统,结束无痕会话不会自动删除。无痕模式主要限制浏览器本地历史等会话痕迹的保留,并不保证网站账号记录、网络侧日志或会话期间的缓存一概不存在。
关键字理解法与章节回顾
做选择题可以先圈关键字,但下一步应说清“为什么匹配”。特别留意“都”“必然”“必要条件”“无关”等绝对表述,以及题目把广义名词和严格技术分类混用的情况。
| 看到的线索 | 首先考虑 | 要继续检查什么 |
|---|---|---|
| 大量明文、速度、共享密钥 | 对称加密 | 是加密还是摘要;算法是否仍适合现代部署 |
| 公钥、私钥 | 非对称机制 | 题目要的是加密、签名还是密钥协商 |
| 发送者、签名、不可否认 | 发送者私钥签名,对应公钥验证 | 公钥归属、私钥控制与证据是否可信 |
| 固定长度、128/160 位 | MD5 / SHA-1 摘要 | 输出长度不是密钥长度,摘要不是加密 |
| 身份与公钥、CA | 数字证书、PKI | 信任链、域名、期限、吊销、私钥控制验证 |
| 监听、统计通信流量 | 被动攻击 | 是否进一步修改、注入或接管了会话 |
| 已接收过、再次发送 | 重放攻击 | 报文是否具备可验证的新鲜性 |
| 耗尽资源、无法访问 | DoS/DDoS、可用性 | 不要把攻击方式当成病毒名称 |
| 已知弱点、版本、配置 | 漏洞扫描 | 发现风险不等于预测事件,也不等于修复 |
| 模式匹配、异常、告警 | IDS | 模式匹配只是检测方法之一 |
| 串联、丢弃攻击流量 | IPS | 是否真的在通信路径中执行阻断 |
| 应用协议内容、代理 | 应用级网关 | 若限定 Web,再考虑 WAF |
| 漏洞修补、系统配置 | 系统安全 | 结合选项区分物理、网络、应用和管理层次 |
按课件回顾要求,复习时应能完成以下九件事:解释对称加密流程与常见算法;解释非对称加密流程与适用场景;区分摘要、签名及其结合;解释 PKI 和证书验证;区分 PGP、HTTPS、SSL/TLS、SET 等保护对象;区分主动与被动攻击;区分病毒、蠕虫和木马;区分 ACL、扫描、IDS/IPS、防火墙;按防范对象判断五层安全体系。
资料来源
来源为希赛《【2026版本】软件设计师考试精讲班视频教程讲义电子版》的“信息安全”章,使用 Obsidian Web Clipper 提取的 8 篇正文整理。课程图示及原题保留;正文的“纠正”“补充说明”以及全部折叠解析为整理时增加。
| 课件 | 章节 ID |
|---|---|
| 课程内容提要 | 161804 |
| 信息安全基础知识 | 161806 |
| 加密技术与认证技术 | 161807 |
| 网络安全协议 | 161808 |
| 网络安全威胁 | 161809 |
| 网络安全控制技术 | 161810 |
| 安全防范体系 | 161811 |
| 章节回顾 | 161812 |
图片来源、课件归属、文件大小、尺寸及 SHA-256 记录在图片来源清单中,便于核对。